Domain sicherheitsbedenken.de kaufen?
Wir ziehen mit dem Projekt
sicherheitsbedenken.de um.
Sind Sie am Kauf der Domain
sicherheitsbedenken.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sicherheitsbedenken.de kaufen?
Was ist ein CIO?
Ein CIO ist ein Chief Information Officer, also der Leiter der IT-Abteilung eines Unternehmens. Diese Person ist für die Entwicklung und Umsetzung der IT-Strategie verantwortlich, um die Geschäftsziele zu unterstützen. Der CIO überwacht die technologischen Ressourcen, die Sicherheit der Systeme und die Implementierung neuer Technologien. Er arbeitet eng mit anderen Führungskräften zusammen, um sicherzustellen, dass die IT-Strategie mit den Unternehmenszielen übereinstimmt. Insgesamt ist der CIO eine Schlüsselperson, die die technologische Vision und Richtung eines Unternehmens lenkt. **
Was sind die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung?
Die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz umfassen die Implementierung von Zugriffskontrollen, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Zudem ist die Verschlüsselung von Daten in der Datenbank entscheidend, um sicherzustellen, dass selbst bei unbefugtem Zugriff die Daten geschützt sind. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsüberprüfungen und Audits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist die Schulung der Mitarbeiter in Bezug auf Datenschutzbestimmungen und sichere Datenbanknutzung von entscheidender Bedeutung, um das Risiko von Datenschutzverletzungen zu minimieren. **

Ähnliche Suchbegriffe für CIO
Top-Angebote
Produkte zum Begriff CIO:
-
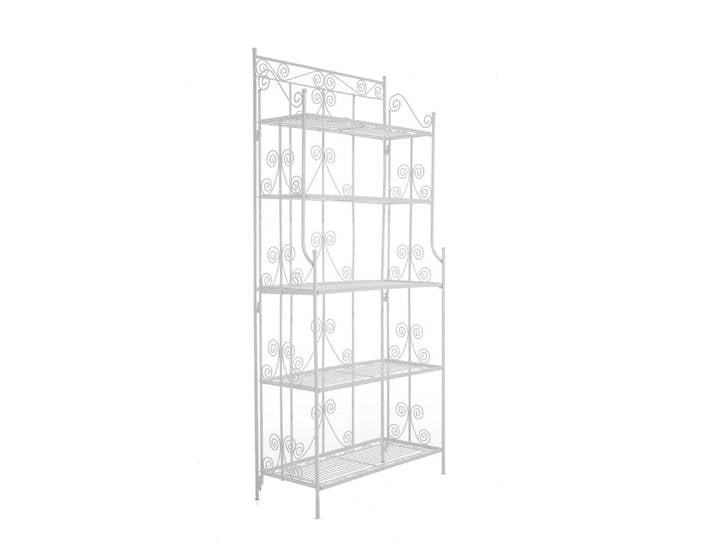
TPFGarden Standregal Cio - bronze StückTPFGarden Standregal Cio - bronze Stück. TPFGarden Standregal Cio - Klappbar Das Pflanzenregal Cio ist nicht aus dünnwandigem Blech, sondern aus extrem stabilem und dickem Eisenrohr. Die Qualität ist sehr gut. Es wird aus wenigen Teilen zusammengesetzt und ist sehr stabil. Eine Beschichtung (pulverbeschichtetes Eisen) macht dieses Klappregal sehr hochwertig und extrem langlebig. Die liebevollen Verzierungen im Landhausstil sehen sehr schön aus und verleihen einen antiken Charakter. Das Regal kann bei Bedarf zusammengeklappt werden! Dieses Blumenregal ist nicht nur ein idealer Ort für Ihre wertvollen Pflanzen, sondern trägt mit seinem zeitlosen Design auch zu einer dekorativen Gestaltung Ihre Wohnung oder Balkonen, Terrassen, Wintergärten, Parks und Gärten bei. Unser Blumenständer ist erhältlich in den Farben: Antik-braun Antik-weiß Antik-creme Antik-grün Bronze Schwarz Weiß Ca. Maße: Gesamthöhe: 173 cm Gesamtbreite: 74,5 cm Gesamttiefe: 34,5 cm Höhe Regalböden: 140, 113, 79, 44, 10 cm Ablageflächen: Unteren 3: 32 x 70,5 cm Oberen 2: 26 x 70,5 cm Abstand zwischen Ablageflächen: 34 cm (Abstand zw. den oberen: 27 cm) Rohrdurchmesser: 1 cm Max. Belastbarkeit: 25 kg Tragkraft je Etage: 5 kg165,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und InternetDatenschutz und Internet , DS-GVO | BDSG | TDDDG | KI-VO | DMA | DSA , Rück- & Bremsleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 202410, Produktform: Leinen, Redaktion: Jandt, Silke~Steidle, Roland, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 800, Keyword: BDSG; Betroffenenrechte; Cookie; DS-GVO; DSGVO; Datenschutz; Datenschutz durch Technik; Datenschutz-Grundverordnung; Datenschutzrecht; Datenverarbeitung; E-Privacy-VO; Internet; Internetdienst; KI; Löschpflicht; Netzinfrastruktur; TTDSG; Telekommunikationsinfrastruktur; Webdienst; ePrivacy-VO; eSport, Fachschema: Datenschutzrecht~Medienrecht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Öffentliches Recht, Fachkategorie: Unterhaltungs- und Medienrecht~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Datenschutzrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlagsgesellschaft mbH & Co. KG, Produktverfügbarkeit: 02, Blätteranzahl: 774 Blätter, Länge: 227, Breite: 153, Höhe: 49, Gewicht: 1276, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens 6ES7655-5PX41-1AX0 SIMATIC CFU CIO HART mit Aluminiumgehäuse CFU CFU CIO HART mit Aluminiumgehäuse 6ES76555PX411AX0SIMATIC CFU CIO HART mit Alugehäuse, Bundle bestehend aus: 1x SIMATIC CFU CIO HART (6ES7655-5PX41-1XX0), 1x Alugehäuse mit Kabelverschraubungen, Schirmschiene, Schirmklemmen, vormontiert und geprüft5467,65 €*Versand: 21,34 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung zu gewährleisten?
Um die Datenbanksicherheit in Bezug auf Datenschutz zu gewährleisten, sollten Unternehmen sicherstellen, dass sie die Datenschutzgesetze und -vorschriften einhalten, indem sie sensible Daten angemessen schützen und nur autorisierten Benutzern Zugriff gewähren. Dies kann durch die Implementierung von Zugriffskontrollen und Berechtigungen erreicht werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Datenbank zugreifen können. Darüber hinaus ist die Verschlüsselung von Daten in der Datenbank ein wichtiger Schutzmechanismus, um sicherzustellen, dass die Daten bei der Übertragung und Speicherung vor unbefugtem Zugriff geschützt sind. Regelmäßige Sicherheitsüberprüfungen und Audits können ebenfalls dazu beitragen, potenzielle Sicherheitslücken zu ident **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Top-Angebote
Produkte zum Begriff CIO:
-
Siemens 6ES7655-5PX41-1XX0 SIMATIC CFU CIO HART CFU CFU CIO HART 6ES76555PX411XX0SIMATIC Compact Field Unit CIO HART Edition mit 16x frei konfigurierbaren Kanälen (AI, AQ, HART, DI 24VDC, DI NAMUR, DQ 24VDC 0,5/2A, Counter) Installation bis Ex-Zone 2 Kanaldiagnose PROFINET Interface, Einsatz von PROFINET Busadapter Configuration in Run (CiR) Medienredundanz (MRP) PROFINET Systemredundanz (S2) Temperaturbereich -40 bis +70°C Conformal Coating Montage auf 35mm Hutschiene3614,18 €*Versand: 14,33 €Sichere Weiterleitung zum Anbieter
-
TPFGarden Standregal Cio - weiß StückTPFGarden Standregal Cio - weiß Stück. TPFGarden Standregal Cio - Klappbar Das Pflanzenregal Cio ist nicht aus dünnwandigem Blech, sondern aus extrem stabilem und dickem Eisenrohr. Die Qualität ist sehr gut. Es wird aus wenigen Teilen zusammengesetzt und ist sehr stabil. Eine Beschichtung (pulverbeschichtetes Eisen) macht dieses Klappregal sehr hochwertig und extrem langlebig. Die liebevollen Verzierungen im Landhausstil sehen sehr schön aus und verleihen einen antiken Charakter. Das Regal kann bei Bedarf zusammengeklappt werden! Dieses Blumenregal ist nicht nur ein idealer Ort für Ihre wertvollen Pflanzen, sondern trägt mit seinem zeitlosen Design auch zu einer dekorativen Gestaltung Ihre Wohnung oder Balkonen, Terrassen, Wintergärten, Parks und Gärten bei. Unser Blumenständer ist erhältlich in den Farben: Antik-braun Antik-weiß Antik-creme Antik-grün Bronze Schwarz Weiß Ca. Maße: Gesamthöhe: 173 cm Gesamtbreite: 74,5 cm Gesamttiefe: 34,5 cm Höhe Regalböden: 140, 113, 79, 44, 10 cm Ablageflächen: Unteren 3: 32 x 70,5 cm Oberen 2: 26 x 70,5 cm Abstand zwischen Ablageflächen: 34 cm (Abstand zw. den oberen: 27 cm) Rohrdurchmesser: 1 cm Max. Belastbarkeit: 25 kg Tragkraft je Etage: 5 kg171,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TPFGarden Standregal Cio - bronze StückTPFGarden Standregal Cio - bronze Stück. TPFGarden Standregal Cio - Klappbar Das Pflanzenregal Cio ist nicht aus dünnwandigem Blech, sondern aus extrem stabilem und dickem Eisenrohr. Die Qualität ist sehr gut. Es wird aus wenigen Teilen zusammengesetzt und ist sehr stabil. Eine Beschichtung (pulverbeschichtetes Eisen) macht dieses Klappregal sehr hochwertig und extrem langlebig. Die liebevollen Verzierungen im Landhausstil sehen sehr schön aus und verleihen einen antiken Charakter. Das Regal kann bei Bedarf zusammengeklappt werden! Dieses Blumenregal ist nicht nur ein idealer Ort für Ihre wertvollen Pflanzen, sondern trägt mit seinem zeitlosen Design auch zu einer dekorativen Gestaltung Ihre Wohnung oder Balkonen, Terrassen, Wintergärten, Parks und Gärten bei. Unser Blumenständer ist erhältlich in den Farben: Antik-braun Antik-weiß Antik-creme Antik-grün Bronze Schwarz Weiß Ca. Maße: Gesamthöhe: 173 cm Gesamtbreite: 74,5 cm Gesamttiefe: 34,5 cm Höhe Regalböden: 140, 113, 79, 44, 10 cm Ablageflächen: Unteren 3: 32 x 70,5 cm Oberen 2: 26 x 70,5 cm Abstand zwischen Ablageflächen: 34 cm (Abstand zw. den oberen: 27 cm) Rohrdurchmesser: 1 cm Max. Belastbarkeit: 25 kg Tragkraft je Etage: 5 kg165,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und InternetDatenschutz und Internet , DS-GVO | BDSG | TDDDG | KI-VO | DMA | DSA , Rück- & Bremsleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 202410, Produktform: Leinen, Redaktion: Jandt, Silke~Steidle, Roland, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 800, Keyword: BDSG; Betroffenenrechte; Cookie; DS-GVO; DSGVO; Datenschutz; Datenschutz durch Technik; Datenschutz-Grundverordnung; Datenschutzrecht; Datenverarbeitung; E-Privacy-VO; Internet; Internetdienst; KI; Löschpflicht; Netzinfrastruktur; TTDSG; Telekommunikationsinfrastruktur; Webdienst; ePrivacy-VO; eSport, Fachschema: Datenschutzrecht~Medienrecht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Öffentliches Recht, Fachkategorie: Unterhaltungs- und Medienrecht~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Datenschutzrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlagsgesellschaft mbH & Co. KG, Produktverfügbarkeit: 02, Blätteranzahl: 774 Blätter, Länge: 227, Breite: 153, Höhe: 49, Gewicht: 1276, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein CIO?
Ein CIO ist ein Chief Information Officer, also der Leiter der IT-Abteilung eines Unternehmens. Diese Person ist für die Entwicklung und Umsetzung der IT-Strategie verantwortlich, um die Geschäftsziele zu unterstützen. Der CIO überwacht die technologischen Ressourcen, die Sicherheit der Systeme und die Implementierung neuer Technologien. Er arbeitet eng mit anderen Führungskräften zusammen, um sicherzustellen, dass die IT-Strategie mit den Unternehmenszielen übereinstimmt. Insgesamt ist der CIO eine Schlüsselperson, die die technologische Vision und Richtung eines Unternehmens lenkt. **
-
Was sind die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung?
Die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz umfassen die Implementierung von Zugriffskontrollen, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Zudem ist die Verschlüsselung von Daten in der Datenbank entscheidend, um sicherzustellen, dass selbst bei unbefugtem Zugriff die Daten geschützt sind. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsüberprüfungen und Audits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist die Schulung der Mitarbeiter in Bezug auf Datenschutzbestimmungen und sichere Datenbanknutzung von entscheidender Bedeutung, um das Risiko von Datenschutzverletzungen zu minimieren. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung zu gewährleisten?
Um die Datenbanksicherheit in Bezug auf Datenschutz zu gewährleisten, sollten Unternehmen sicherstellen, dass sie die Datenschutzgesetze und -vorschriften einhalten, indem sie sensible Daten angemessen schützen und nur autorisierten Benutzern Zugriff gewähren. Dies kann durch die Implementierung von Zugriffskontrollen und Berechtigungen erreicht werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Datenbank zugreifen können. Darüber hinaus ist die Verschlüsselung von Daten in der Datenbank ein wichtiger Schutzmechanismus, um sicherzustellen, dass die Daten bei der Übertragung und Speicherung vor unbefugtem Zugriff geschützt sind. Regelmäßige Sicherheitsüberprüfungen und Audits können ebenfalls dazu beitragen, potenzielle Sicherheitslücken zu ident **
Ähnliche Suchbegriffe für CIO
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens 6ES7655-5PX41-1AX0 SIMATIC CFU CIO HART mit Aluminiumgehäuse CFU CFU CIO HART mit Aluminiumgehäuse 6ES76555PX411AX0SIMATIC CFU CIO HART mit Alugehäuse, Bundle bestehend aus: 1x SIMATIC CFU CIO HART (6ES7655-5PX41-1XX0), 1x Alugehäuse mit Kabelverschraubungen, Schirmschiene, Schirmklemmen, vormontiert und geprüft5467,65 €*Versand: 21,34 €Sichere Weiterleitung zum Anbieter
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.