Domain sicherheitsbedenken.de kaufen?
Wir ziehen mit dem Projekt
sicherheitsbedenken.de um.
Sind Sie am Kauf der Domain
sicherheitsbedenken.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sicherheitsbedenken.de kaufen?
Was sind die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung?
Die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz umfassen die Implementierung von Zugriffskontrollen, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Zudem ist die Verschlüsselung von Daten in der Datenbank entscheidend, um sicherzustellen, dass selbst bei unbefugtem Zugriff die Daten geschützt sind. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsüberprüfungen und Audits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist die Schulung der Mitarbeiter in Bezug auf Datenschutzbestimmungen und sichere Datenbanknutzung von entscheidender Bedeutung, um das Risiko von Datenschutzverletzungen zu minimieren. **
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **

Ähnliche Suchbegriffe für Datenschutz-Kontrollbehörden
Top-Angebote
Produkte zum Begriff Datenschutz-Kontrollbehörden:
-
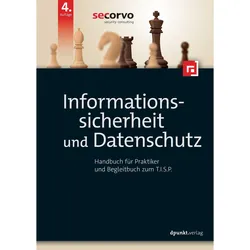
Informationssicherheit und Datenschutz, Fachbücher von Dirk FoxDas umfassende Handbuch zu Informationssicherheit und Datenschutz. Ihr Grundlagenwerk zur Informationssicherheit und Datenschutz. Von Praktikern für Sie erstellt. Für Ihre Vorbereitung zum T.I.S.P.-Zertifikat (TeleTrusT Information Security Professional). Das Grundlagenwerk strukturiert das Basiswissen zu Informationssicherheit und Datenschutz in 32 aufeinander aufbauenden Kapiteln. Aktualisierte und erweiterte Auflage. Die 4. Auflage gibt dem Datenschutz mehr Raum: Zwei Kapitel behandeln die rechtlichen Aspekte (»Informationssicherheit und rechtliche Anforderungen«, »Datenschutzrecht«), dem Thema Datenschutzkonzept wurde ein eigenes Kapitel gewidmet und zum Bereich Löschen und Entsorgen gibt es nun mit »Technisches Löschen und Vernichten« und »Datenschutzrechtliches Löschkonzept« ebenfalls zwei Kapitel. Die neuen Kapitel »Virtualisierung« und »Cloud Security« ergänzen den Themenkomplex Informationssicherheit. Grundlegend überarbeitet wurden die Kapitel »ISO 27001 und ISO 27002« und »Anwendungssicherheit«. Alle anderen Kapitel wurden auf den aktuellen Stand der Technik gebracht. Von Praktikern für Praktiker. »Informationssicherheit und Datenschutz« stammt aus der Feder von Praktikern – alle mitwirkenden Autoren sind Security Consultants mit gemeinsam über 250 Jahren Berufserfahrung in der Informationssicherheit und im Datenschutz. Begleitbuch zum T.I.S.P. Der Band eignet sich auch als Begleitbuch zur T.I.S.P.-Schulung, die mit dem Zertifikat »TeleTrusT Information Security Professional« abgeschlossen werden kann. Er deckt nicht nur alle prüfungsrelevanten Inhalte ab, sondern lehnt sich auch an die Struktur der T.I.S.P.-Schulung an.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz mit SAP, Fachbücher von Iwona LutherEntwickeln Sie ein Datenschutzkonzept, das den strengen Anforderungen der EU-Datenschutz-Grundverordnung (DSGVO) standhält. Dieses Buch erklärt Ihnen die rechtlichen Grundlagen und zeigt Ihnen Schritt für Schritt, wie Sie mithilfe von SAP-Lösungen Ihre IT-Landschaft (ob on-premise oder in der Cloud) datenschutzkonform gestalten. Von der Einführung eines Sperr- und Löschkonzeptes bis hin zur Umsetzung der Informations- und Berichtspflichten werden alle erforderlichen Massnahmen praxisnah erläutert. Aus dem Inhalt: Was bedeutet die DSGVO für Sie? Personenbezogene Daten im SAP-System Der Weg zur datenschutzkonformen IT-Landschaft Sperren und Löschen mit SAP Information Lifecycle Management Organisations- und Stammdatenstrukturen entwickeln Data Controller Rule Framework Auswirkungen auf das Berechtigungskonzept Information Retrieval Framework Security Safeguards SAP Read Access Logging SAP Cloud Platform Ariba, SuccessFactors, Concur, C/4HANA SAP-Lösungen für GRC Zentrale Kontrollen Die Fachpresse zur Vorauflage: Datenschutz-Berater: „Gold wert.“ IT-Onlinemagazin.de: „Die Autoren entwickeln aus den rechtlichen Anforderungen das mögliche Vorgehen für ein Datenschutzprojekt. Sie beschreiben den Einsatz bekannter, aber auch neuer Lösungen, die SAP-Anwenderunternehmen helfen können, datenschutzkonform zu werden.“ SAP News Center: „Dieses Buch hilft bei der Entwicklung eines Datenschutzkonzepts, das der EU-Datenschutz-Grundverordnung standhält, erklärt die rechtlichen Grundlagen und zeigt Schritt für Schritt, wie Unternehmen mit Hilfe von SAP-Lösungen ihre IT-Landschaft datenschutzkonform gestalten.“.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung zu gewährleisten?
Um die Datenbanksicherheit in Bezug auf Datenschutz zu gewährleisten, sollten Unternehmen sicherstellen, dass sie die Datenschutzgesetze und -vorschriften einhalten, indem sie sensible Daten angemessen schützen und nur autorisierten Benutzern Zugriff gewähren. Dies kann durch die Implementierung von Zugriffskontrollen und Berechtigungen erreicht werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Datenbank zugreifen können. Darüber hinaus ist die Verschlüsselung von Daten in der Datenbank ein wichtiger Schutzmechanismus, um sicherzustellen, dass die Daten bei der Übertragung und Speicherung vor unbefugtem Zugriff geschützt sind. Regelmäßige Sicherheitsüberprüfungen und Audits können ebenfalls dazu beitragen, potenzielle Sicherheitslücken zu ident **
-
Welche Rolle spielt die Berechtigung in den Bereichen Datenschutz, Netzwerksicherheit und Zugriffskontrolle?
Die Berechtigung spielt eine entscheidende Rolle im Datenschutz, da sie sicherstellt, dass nur autorisierte Personen auf sensible Daten zugreifen können. Im Bereich der Netzwerksicherheit ermöglicht die Berechtigung die Kontrolle darüber, wer auf das Netzwerk zugreifen darf und welche Ressourcen sie nutzen können. In der Zugriffskontrolle dient die Berechtigung dazu, den Zugang zu bestimmten Systemen, Anwendungen oder Daten auf autorisierte Benutzer zu beschränken und unbefugten Zugriff zu verhindern. Durch die effektive Verwaltung von Berechtigungen können Unternehmen die Sicherheit ihrer Daten und Systeme gewährleisten. **
-
Wie kann die Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung in verschiedenen Branchen wie Gesundheitswesen, Finanzwesen und Regierungswesen verbessert werden?
In der Gesundheitsbranche kann die Datenbanksicherheit durch die Implementierung strenger Zugriffskontrollen verbessert werden, um sicherzustellen, dass nur autorisierte Personen auf sensible Patientendaten zugreifen können. Zudem ist die Verschlüsselung von Patienteninformationen während der Übertragung und Speicherung entscheidend, um die Vertraulichkeit zu gewährleisten. Im Finanzwesen ist es wichtig, dass sensible Finanzdaten vor unbefugtem Zugriff geschützt werden. Dies kann durch die Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Überprüfung der Zugriffsrechte erreicht werden. Zusätzlich sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Integrität der Daten zu gewährleisten. Im Regierungswesen ist die Zugriffskontrolle **
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Nutzung von Cloudspeicher in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung zu beachten sind?
Bei der Nutzung von Cloudspeicher ist es wichtig, die Datenschutzrichtlinien des Anbieters zu überprüfen, um sicherzustellen, dass die persönlichen Daten angemessen geschützt sind. Zudem sollte auf eine starke Zugriffskontrolle geachtet werden, um unbefugten Zugriff auf die gespeicherten Daten zu verhindern. Des Weiteren ist es entscheidend, dass die Daten während der Übertragung und Speicherung verschlüsselt sind, um die Vertraulichkeit zu gewährleisten. Zuletzt sollte regelmäßig überprüft werden, ob die Sicherheitsmaßnahmen des Cloudanbieters den aktuellen Standards entsprechen. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Wie sicher sind Web-Anrufe in Bezug auf Datenschutz und Verschlüsselung?
Web-Anrufe sind in der Regel sicherer als herkömmliche Telefonanrufe, da sie oft Ende-zu-Ende-Verschlüsselung verwenden. Es gibt jedoch immer noch Risiken, insbesondere bei der Verwendung von unsicheren Verbindungen oder nicht vertrauenswürdigen Anbietern. Es ist wichtig, sich über die Datenschutzrichtlinien des Anbieters zu informieren und sicherzustellen, dass angemessene Sicherheitsmaßnahmen getroffen werden. **
Top-Angebote
Produkte zum Begriff Datenschutz-Kontrollbehörden:
-
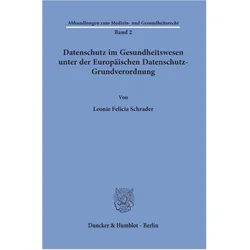
Datenschutz im Gesundheitswesen unter der Europäischen Datenschutz-Grundverordnung, Fachbücher von Leonie Felicia SchraderDie Datenschutz-Grundverordnung (DSGVO) ist am 24.05.2016 in Kraft getreten und entfaltet nach einer Übergangszeit von zwei Jahren seit dem 25.05.2018 unmittelbare Geltung in allen Mitgliedstaaten der EU. Damit wurden die Inhalte des unionalen Datenschutzrechts von der Handlungsform einer Richtlinie in die einer Verordnung überführt. Durch die grundlegende Änderung der datenschutzrechtlichen Rahmenbedingungen und die Anpassung der nationalen Datenschutzregelungen an die neue Rechtslage erscheinen gerade im Bereich des Gesundheitswesens, in dem eine Vielzahl an sensiblen Daten verarbeitet wird, viele datenschutzrechtliche Fragestellungen in einem neuen Licht. Vor diesem Hintergrund untersucht die Arbeit die Auswirkungen der DSGVO auf das Gesundheitswesen, wobei neben Fragen zur Auslegung der neuen Vorschriften insbesondere auch auf das in dieser Form neue Zusammenspiel der DSGVO mit den zahlreichen nationalen Datenschutzregelungen im Gesundheits- und Sozialbereich eingegangen wird.139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz International, Fachbücher von Lothar DetermannZum Werk Der vorliegende Compliance Field Guide richtet sich an Datenschutz-Verantwortliche in Unternehmen, die ein globales Compliance-Programm aufsetzen müssen, um die innerbetriebliche Befassung mit dem Datenschutz strukturiert voranzutreiben. Das Buch liefert einen globalen Überblick geltender Datenschutz-Standards und gibt der Leserschaft praktische Empfehlungen an die Hand, welche Lösungen sich in der Praxis angesichts bestehender Unsicherheiten hinsichtlich der Auslegung, Anwendbarkeit und Durchsetzbarkeit nationaler wie internationaler Regelungsvorstellungen im Datenschutz bewährt haben. Für den schnellen Überblick werden die wichtigsten Begrifflichkeiten zur Datenschutz-Compliance, geordnet von A-Z, am Ende des Buches kurz und prägnant erläutert. Vorteile auf einen Blick: schneller Überblick über die globale Datenschutz-Regelungslage in einem Band, aus der Feder eines erfahrenen Praktikers mit zahlreichen Praxistipps. Zur Neuauflage Die Neuauflage berücksichtigt die Entwicklung des Datenschutzrechts in Europa und international in Gesetzgebung, Literatur und Rechtsprechung, hier insbesondere die Anforderungen des EuGH (Schrems I, Schrems II). Zielgruppe Für Leitung und Mitarbeiterinnen und Mitarbeiter von Rechtsabteilungen, Datenschutzverantwortliche/Datenschutzbeauftragte und Compliance-Verantwortliche in international tätigen Unternehmen sowie externe Datenschutz-Beratung/Wirtschaftsprüfung mit international tätigen Mandanten.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung?
Die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz umfassen die Implementierung von Zugriffskontrollen, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Zudem ist die Verschlüsselung von Daten in der Datenbank entscheidend, um sicherzustellen, dass selbst bei unbefugtem Zugriff die Daten geschützt sind. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsüberprüfungen und Audits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist die Schulung der Mitarbeiter in Bezug auf Datenschutzbestimmungen und sichere Datenbanknutzung von entscheidender Bedeutung, um das Risiko von Datenschutzverletzungen zu minimieren. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung zu gewährleisten?
Um die Datenbanksicherheit in Bezug auf Datenschutz zu gewährleisten, sollten Unternehmen sicherstellen, dass sie die Datenschutzgesetze und -vorschriften einhalten, indem sie sensible Daten angemessen schützen und nur autorisierten Benutzern Zugriff gewähren. Dies kann durch die Implementierung von Zugriffskontrollen und Berechtigungen erreicht werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Datenbank zugreifen können. Darüber hinaus ist die Verschlüsselung von Daten in der Datenbank ein wichtiger Schutzmechanismus, um sicherzustellen, dass die Daten bei der Übertragung und Speicherung vor unbefugtem Zugriff geschützt sind. Regelmäßige Sicherheitsüberprüfungen und Audits können ebenfalls dazu beitragen, potenzielle Sicherheitslücken zu ident **
-
Welche Rolle spielt die Berechtigung in den Bereichen Datenschutz, Netzwerksicherheit und Zugriffskontrolle?
Die Berechtigung spielt eine entscheidende Rolle im Datenschutz, da sie sicherstellt, dass nur autorisierte Personen auf sensible Daten zugreifen können. Im Bereich der Netzwerksicherheit ermöglicht die Berechtigung die Kontrolle darüber, wer auf das Netzwerk zugreifen darf und welche Ressourcen sie nutzen können. In der Zugriffskontrolle dient die Berechtigung dazu, den Zugang zu bestimmten Systemen, Anwendungen oder Daten auf autorisierte Benutzer zu beschränken und unbefugten Zugriff zu verhindern. Durch die effektive Verwaltung von Berechtigungen können Unternehmen die Sicherheit ihrer Daten und Systeme gewährleisten. **
Ähnliche Suchbegriffe für Datenschutz-Kontrollbehörden
-
Informationssicherheit und Datenschutz, Fachbücher von Dirk FoxDas umfassende Handbuch zu Informationssicherheit und Datenschutz. Ihr Grundlagenwerk zur Informationssicherheit und Datenschutz. Von Praktikern für Sie erstellt. Für Ihre Vorbereitung zum T.I.S.P.-Zertifikat (TeleTrusT Information Security Professional). Das Grundlagenwerk strukturiert das Basiswissen zu Informationssicherheit und Datenschutz in 32 aufeinander aufbauenden Kapiteln. Aktualisierte und erweiterte Auflage. Die 4. Auflage gibt dem Datenschutz mehr Raum: Zwei Kapitel behandeln die rechtlichen Aspekte (»Informationssicherheit und rechtliche Anforderungen«, »Datenschutzrecht«), dem Thema Datenschutzkonzept wurde ein eigenes Kapitel gewidmet und zum Bereich Löschen und Entsorgen gibt es nun mit »Technisches Löschen und Vernichten« und »Datenschutzrechtliches Löschkonzept« ebenfalls zwei Kapitel. Die neuen Kapitel »Virtualisierung« und »Cloud Security« ergänzen den Themenkomplex Informationssicherheit. Grundlegend überarbeitet wurden die Kapitel »ISO 27001 und ISO 27002« und »Anwendungssicherheit«. Alle anderen Kapitel wurden auf den aktuellen Stand der Technik gebracht. Von Praktikern für Praktiker. »Informationssicherheit und Datenschutz« stammt aus der Feder von Praktikern – alle mitwirkenden Autoren sind Security Consultants mit gemeinsam über 250 Jahren Berufserfahrung in der Informationssicherheit und im Datenschutz. Begleitbuch zum T.I.S.P. Der Band eignet sich auch als Begleitbuch zur T.I.S.P.-Schulung, die mit dem Zertifikat »TeleTrusT Information Security Professional« abgeschlossen werden kann. Er deckt nicht nur alle prüfungsrelevanten Inhalte ab, sondern lehnt sich auch an die Struktur der T.I.S.P.-Schulung an.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz mit SAP, Fachbücher von Iwona LutherEntwickeln Sie ein Datenschutzkonzept, das den strengen Anforderungen der EU-Datenschutz-Grundverordnung (DSGVO) standhält. Dieses Buch erklärt Ihnen die rechtlichen Grundlagen und zeigt Ihnen Schritt für Schritt, wie Sie mithilfe von SAP-Lösungen Ihre IT-Landschaft (ob on-premise oder in der Cloud) datenschutzkonform gestalten. Von der Einführung eines Sperr- und Löschkonzeptes bis hin zur Umsetzung der Informations- und Berichtspflichten werden alle erforderlichen Massnahmen praxisnah erläutert. Aus dem Inhalt: Was bedeutet die DSGVO für Sie? Personenbezogene Daten im SAP-System Der Weg zur datenschutzkonformen IT-Landschaft Sperren und Löschen mit SAP Information Lifecycle Management Organisations- und Stammdatenstrukturen entwickeln Data Controller Rule Framework Auswirkungen auf das Berechtigungskonzept Information Retrieval Framework Security Safeguards SAP Read Access Logging SAP Cloud Platform Ariba, SuccessFactors, Concur, C/4HANA SAP-Lösungen für GRC Zentrale Kontrollen Die Fachpresse zur Vorauflage: Datenschutz-Berater: „Gold wert.“ IT-Onlinemagazin.de: „Die Autoren entwickeln aus den rechtlichen Anforderungen das mögliche Vorgehen für ein Datenschutzprojekt. Sie beschreiben den Einsatz bekannter, aber auch neuer Lösungen, die SAP-Anwenderunternehmen helfen können, datenschutzkonform zu werden.“ SAP News Center: „Dieses Buch hilft bei der Entwicklung eines Datenschutzkonzepts, das der EU-Datenschutz-Grundverordnung standhält, erklärt die rechtlichen Grundlagen und zeigt Schritt für Schritt, wie Unternehmen mit Hilfe von SAP-Lösungen ihre IT-Landschaft datenschutzkonform gestalten.“.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und Digitalpolitik in krisenhaften Zeiten, FachbücherDieser Open-Access-Sammelband enthält ausgewählte Beiträge der Jahrestagung der Plattform Privatheit 2025. Er analysiert, wie Geopolitik, künstliche Intelligenz, wirtschaftlicher Druck und technologischer Wandel Datenschutz, DSGVO-Governance und europäische Grundrechte in krisenhaften Zeiten herausfordern. Ergänzend widmen sich die Beiträge einem breiten Spektrum weiterer privatheitsrelevanter Themen: synthetische Medien, KI-Agenten, informierte Einwilligung, IoT-Datenschutz sowie Fragen staatlichen Handelns im digitalen Raum. Die Autoren vereinen Expertise aus Recht, Informatik und Sozialwissenschaften und richten sich mit ihren Beiträgen an Forschende, Praktiker und politische Entscheidungsträger.94,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung in verschiedenen Branchen wie Gesundheitswesen, Finanzwesen und Regierungswesen verbessert werden?
In der Gesundheitsbranche kann die Datenbanksicherheit durch die Implementierung strenger Zugriffskontrollen verbessert werden, um sicherzustellen, dass nur autorisierte Personen auf sensible Patientendaten zugreifen können. Zudem ist die Verschlüsselung von Patienteninformationen während der Übertragung und Speicherung entscheidend, um die Vertraulichkeit zu gewährleisten. Im Finanzwesen ist es wichtig, dass sensible Finanzdaten vor unbefugtem Zugriff geschützt werden. Dies kann durch die Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Überprüfung der Zugriffsrechte erreicht werden. Zusätzlich sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Integrität der Daten zu gewährleisten. Im Regierungswesen ist die Zugriffskontrolle **
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Nutzung von Cloudspeicher in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung zu beachten sind?
Bei der Nutzung von Cloudspeicher ist es wichtig, die Datenschutzrichtlinien des Anbieters zu überprüfen, um sicherzustellen, dass die persönlichen Daten angemessen geschützt sind. Zudem sollte auf eine starke Zugriffskontrolle geachtet werden, um unbefugten Zugriff auf die gespeicherten Daten zu verhindern. Des Weiteren ist es entscheidend, dass die Daten während der Übertragung und Speicherung verschlüsselt sind, um die Vertraulichkeit zu gewährleisten. Zuletzt sollte regelmäßig überprüft werden, ob die Sicherheitsmaßnahmen des Cloudanbieters den aktuellen Standards entsprechen. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie sicher sind Web-Anrufe in Bezug auf Datenschutz und Verschlüsselung?
Web-Anrufe sind in der Regel sicherer als herkömmliche Telefonanrufe, da sie oft Ende-zu-Ende-Verschlüsselung verwenden. Es gibt jedoch immer noch Risiken, insbesondere bei der Verwendung von unsicheren Verbindungen oder nicht vertrauenswürdigen Anbietern. Es ist wichtig, sich über die Datenschutzrichtlinien des Anbieters zu informieren und sicherzustellen, dass angemessene Sicherheitsmaßnahmen getroffen werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.