Domain sicherheitsbedenken.de kaufen?
Wir ziehen mit dem Projekt
sicherheitsbedenken.de um.
Sind Sie am Kauf der Domain
sicherheitsbedenken.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sicherheitsbedenken.de kaufen?
Was sind die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung?
Die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz umfassen die Implementierung von Zugriffskontrollen, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Zudem ist die Verschlüsselung von Daten in der Datenbank entscheidend, um sicherzustellen, dass selbst bei unbefugtem Zugriff die Daten geschützt sind. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsüberprüfungen und Audits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist die Schulung der Mitarbeiter in Bezug auf Datenschutzbestimmungen und sichere Datenbanknutzung von entscheidender Bedeutung, um das Risiko von Datenschutzverletzungen zu minimieren. **
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
Ähnliche Suchbegriffe für QSFP28
Top-Angebote
Produkte zum Begriff QSFP28:
-
Datenschutz und InternetDatenschutz und Internet , DS-GVO | BDSG | TDDDG | KI-VO | DMA | DSA , Rück- & Bremsleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 202410, Produktform: Leinen, Redaktion: Jandt, Silke~Steidle, Roland, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 800, Keyword: BDSG; Betroffenenrechte; Cookie; DS-GVO; DSGVO; Datenschutz; Datenschutz durch Technik; Datenschutz-Grundverordnung; Datenschutzrecht; Datenverarbeitung; E-Privacy-VO; Internet; Internetdienst; KI; Löschpflicht; Netzinfrastruktur; TTDSG; Telekommunikationsinfrastruktur; Webdienst; ePrivacy-VO; eSport, Fachschema: Datenschutzrecht~Medienrecht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Öffentliches Recht, Fachkategorie: Unterhaltungs- und Medienrecht~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Datenschutzrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlagsgesellschaft mbH & Co. KG, Produktverfügbarkeit: 02, Blätteranzahl: 774 Blätter, Länge: 227, Breite: 153, Höhe: 49, Gewicht: 1276, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung zu gewährleisten?
Um die Datenbanksicherheit in Bezug auf Datenschutz zu gewährleisten, sollten Unternehmen sicherstellen, dass sie die Datenschutzgesetze und -vorschriften einhalten, indem sie sensible Daten angemessen schützen und nur autorisierten Benutzern Zugriff gewähren. Dies kann durch die Implementierung von Zugriffskontrollen und Berechtigungen erreicht werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Datenbank zugreifen können. Darüber hinaus ist die Verschlüsselung von Daten in der Datenbank ein wichtiger Schutzmechanismus, um sicherzustellen, dass die Daten bei der Übertragung und Speicherung vor unbefugtem Zugriff geschützt sind. Regelmäßige Sicherheitsüberprüfungen und Audits können ebenfalls dazu beitragen, potenzielle Sicherheitslücken zu ident **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Top-Angebote
Produkte zum Begriff QSFP28:
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
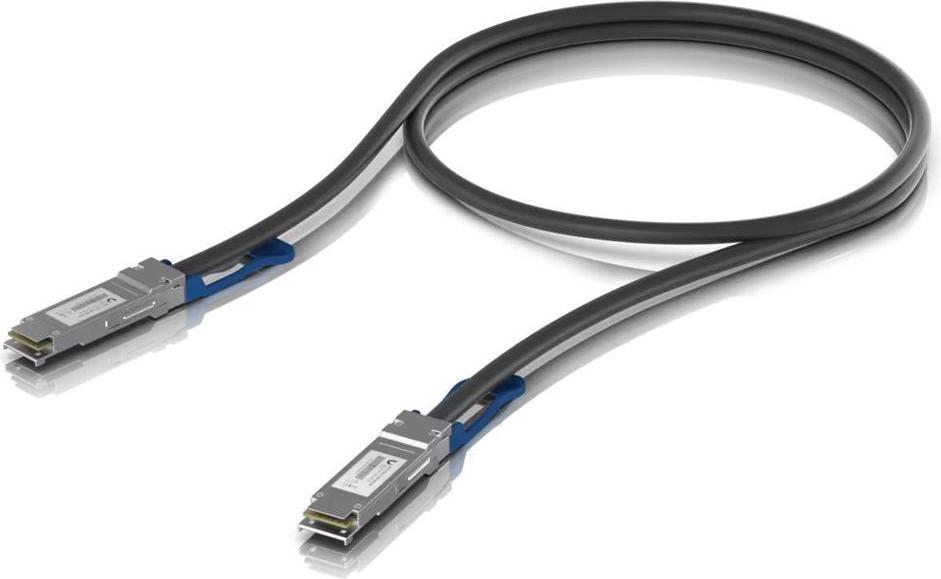
100G QSFP28 DAC 0,5m 10er Pack (QSFP28-QSFP28)- 100 Gbit/s maximale Datenrate - Kompatibel mit QSFP28 und QSFP+ - Kompakte 0,5 m Länge für Rack-Verbindungen - Robuster PVC-Mantel in Schwarz - 30AWG Kupferleiter für hohe Signalintegrität - Niedrige Leistungsaufnahme (max. 2,5 W) - Biegeradius ab 37 mm 10er Pack QSFP28-Direktanschlusskabel mit einer maximalen Datenrate von 100 Gbit/s. - Unterstützte Datenraten: 100 / 40 Gbps - Kompatibel mit QSFP28 und QSFP+ Schnittstellen - Kabellänge: 0,5 m Technische Daten - Steckertyp: QSFP28 auf QSFP28 - Kabellänge: 0,5 m - Draht: 30AWG - Kabelmantel: PVC - Mantelfarbe: Schwarz - Mantel-AD: 7 mm - Min. Biegeradius: 37 mm - Unterstützte Datenraten: 100 / 40 Gbps - Max. Leistungsaufnahme: 2,5 W - Umgebungstemperatur: 0 bis 70° C (32 bis 158° F)510,53 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und InternetDatenschutz und Internet , DS-GVO | BDSG | TDDDG | KI-VO | DMA | DSA , Rück- & Bremsleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 202410, Produktform: Leinen, Redaktion: Jandt, Silke~Steidle, Roland, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 800, Keyword: BDSG; Betroffenenrechte; Cookie; DS-GVO; DSGVO; Datenschutz; Datenschutz durch Technik; Datenschutz-Grundverordnung; Datenschutzrecht; Datenverarbeitung; E-Privacy-VO; Internet; Internetdienst; KI; Löschpflicht; Netzinfrastruktur; TTDSG; Telekommunikationsinfrastruktur; Webdienst; ePrivacy-VO; eSport, Fachschema: Datenschutzrecht~Medienrecht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Öffentliches Recht, Fachkategorie: Unterhaltungs- und Medienrecht~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Datenschutzrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlagsgesellschaft mbH & Co. KG, Produktverfügbarkeit: 02, Blätteranzahl: 774 Blätter, Länge: 227, Breite: 153, Höhe: 49, Gewicht: 1276, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung?
Die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz umfassen die Implementierung von Zugriffskontrollen, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Zudem ist die Verschlüsselung von Daten in der Datenbank entscheidend, um sicherzustellen, dass selbst bei unbefugtem Zugriff die Daten geschützt sind. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsüberprüfungen und Audits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist die Schulung der Mitarbeiter in Bezug auf Datenschutzbestimmungen und sichere Datenbanknutzung von entscheidender Bedeutung, um das Risiko von Datenschutzverletzungen zu minimieren. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung zu gewährleisten?
Um die Datenbanksicherheit in Bezug auf Datenschutz zu gewährleisten, sollten Unternehmen sicherstellen, dass sie die Datenschutzgesetze und -vorschriften einhalten, indem sie sensible Daten angemessen schützen und nur autorisierten Benutzern Zugriff gewähren. Dies kann durch die Implementierung von Zugriffskontrollen und Berechtigungen erreicht werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Datenbank zugreifen können. Darüber hinaus ist die Verschlüsselung von Daten in der Datenbank ein wichtiger Schutzmechanismus, um sicherzustellen, dass die Daten bei der Übertragung und Speicherung vor unbefugtem Zugriff geschützt sind. Regelmäßige Sicherheitsüberprüfungen und Audits können ebenfalls dazu beitragen, potenzielle Sicherheitslücken zu ident **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Ähnliche Suchbegriffe für QSFP28
-
Nvidia MCP1600-E003E26, 1 m, QSFP28, QSFP28Kabellänge:1 mAnschluss 1:QSFP28Anschluss 2:QSFP28Produktfarbe:SchwarzMantelmaterial:Raucharm halogenfrei (LSZH)InfiniBand-Protokoll:JaAWG Kabelgröße:26Datenübertragungsrate:100 Gbit/s Nvidia MCP1600-E003E26. Kabellänge: 1 m, Anschluss 1: QSFP28, Anschluss 2: QSFP28MerkmaleKabellänge1 mInfiniBand-ProtokollJaAWG Kabelgröße26Anschluss 1QSFP28Anschluss 2QSFP28ProduktfarbeSchwarzDatenübertragungsrate100 Gbit/sMantelmaterialRaucharm halogenfrei (LSZH) Nvidia MCP1600-E003E26 InfiniBand-Kabel 1 m QSFP28 Schwarz (980-9I62W-00E003) Hauptmerkmale Merkmale Kabellänge 1 m Anschluss 1 QSFP28 Anschluss 2 QSFP28 Produktfarbe Schwarz Datenübertragungsrate 100 Gbit/s Jackenmaterial Raucharm halogenfrei (LSZH) AWG Kabelgröße 26531,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.