Domain sicherheitsbedenken.de kaufen?
Wir ziehen mit dem Projekt
sicherheitsbedenken.de um.
Sind Sie am Kauf der Domain
sicherheitsbedenken.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sicherheitsbedenken.de kaufen?
Was sind die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung?
Die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz umfassen die Implementierung von Zugriffskontrollen, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Zudem ist die Verschlüsselung von Daten in der Datenbank entscheidend, um sicherzustellen, dass selbst bei unbefugtem Zugriff die Daten geschützt sind. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsüberprüfungen und Audits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist die Schulung der Mitarbeiter in Bezug auf Datenschutzbestimmungen und sichere Datenbanknutzung von entscheidender Bedeutung, um das Risiko von Datenschutzverletzungen zu minimieren. **
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **

Ähnliche Suchbegriffe für Szilard
Top-Angebote
Produkte zum Begriff Szilard:

-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung zu gewährleisten?
Um die Datenbanksicherheit in Bezug auf Datenschutz zu gewährleisten, sollten Unternehmen sicherstellen, dass sie die Datenschutzgesetze und -vorschriften einhalten, indem sie sensible Daten angemessen schützen und nur autorisierten Benutzern Zugriff gewähren. Dies kann durch die Implementierung von Zugriffskontrollen und Berechtigungen erreicht werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Datenbank zugreifen können. Darüber hinaus ist die Verschlüsselung von Daten in der Datenbank ein wichtiger Schutzmechanismus, um sicherzustellen, dass die Daten bei der Übertragung und Speicherung vor unbefugtem Zugriff geschützt sind. Regelmäßige Sicherheitsüberprüfungen und Audits können ebenfalls dazu beitragen, potenzielle Sicherheitslücken zu ident **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **


Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Top-Angebote
Produkte zum Begriff Szilard:
-
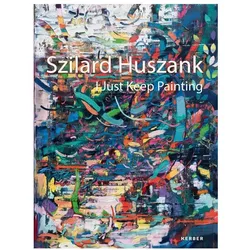
Szilard Huszank, Fachbücher von Katharina Hoins, Hajo SchiffDas Fachbuch "Szilard Huszank" bietet einen tiefen Einblick in die künstlerische Welt des Malers Szilard Huszank, der 1980 geboren wurde. In seinen Arbeiten beschäftigt er sich intensiv mit dem Thema Landschaft und erforscht dessen Möglichkeiten und Eigenheiten auf innovative Weise. Durch die Verwendung einer einzigartigen Farbpalette, die von der Klassischen Moderne inspiriert ist, schafft Huszank eine unverwechselbare Formensprache. Seine Werke laden den Betrachter ein, sich auf die abstrakten Lösungen und die dynamischen Farbkompositionen einzulassen. Dieses Buch ist nicht nur eine Hommage an den Künstler, sondern auch eine wertvolle Ressource für Kunstliebhaber und Studierende, die die Entwicklung zeitgenössischer Malerei verstehen möchten.36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Szilard Huszank, Fachbücher von Michael Stoeber, Naila Kettaneh-Kunigk, Peter Lodermeyer, Marisa NakasoneDie Publikation "Szilard Huszank" bietet einen tiefen Einblick in die faszinierenden Bildwelten des Künstlers Szilard Huszank, der zwischen Traum und Wirklichkeit oszilliert. Seine Werke sind geprägt von psychedelischen Stimmungen und poetischen Erzählsträngen, die durch eine aussergewöhnlich nuancierte Farbpalette und eine ausgeprägte Sensibilität für Materialität bestechen. Diese Sammlung zeigt Huszank als prozessorientierten Künstler und visuellen Denker, dessen Inspiration sowohl aus der Kunstgeschichte als auch aus der unmittelbaren gestischen Bewegung des Malvorgangs schöpft. "Tremble Like a Flower" ist die erste Publikation, die die philosophischen Dimensionen seines Schaffens offenbart und die wesentlichen ästhetischen Paradigmen des Übermalens und der Improvisation untersucht. Die Dokumentation umfasst zahlreiche, teilweise unveröffentlichte Werke in Öl auf Leinwand sowie Papierarbeiten der letzten Jahre und bietet somit einen umfassenden Überblick über Huszanks künstlerisches Schaffen.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung?
Die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz umfassen die Implementierung von Zugriffskontrollen, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Zudem ist die Verschlüsselung von Daten in der Datenbank entscheidend, um sicherzustellen, dass selbst bei unbefugtem Zugriff die Daten geschützt sind. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsüberprüfungen und Audits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist die Schulung der Mitarbeiter in Bezug auf Datenschutzbestimmungen und sichere Datenbanknutzung von entscheidender Bedeutung, um das Risiko von Datenschutzverletzungen zu minimieren. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung zu gewährleisten?
Um die Datenbanksicherheit in Bezug auf Datenschutz zu gewährleisten, sollten Unternehmen sicherstellen, dass sie die Datenschutzgesetze und -vorschriften einhalten, indem sie sensible Daten angemessen schützen und nur autorisierten Benutzern Zugriff gewähren. Dies kann durch die Implementierung von Zugriffskontrollen und Berechtigungen erreicht werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Datenbank zugreifen können. Darüber hinaus ist die Verschlüsselung von Daten in der Datenbank ein wichtiger Schutzmechanismus, um sicherzustellen, dass die Daten bei der Übertragung und Speicherung vor unbefugtem Zugriff geschützt sind. Regelmäßige Sicherheitsüberprüfungen und Audits können ebenfalls dazu beitragen, potenzielle Sicherheitslücken zu ident **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Ähnliche Suchbegriffe für Szilard
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.