Domain sicherheitsbedenken.de kaufen?
Wir ziehen mit dem Projekt
sicherheitsbedenken.de um.
Sind Sie am Kauf der Domain
sicherheitsbedenken.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sicherheitsbedenken.de kaufen?
Ist das Bundesdatenschutzgesetz noch gültig?
Das Bundesdatenschutzgesetz (BDSG) ist nach wie vor gültig, allerdings wurde es im Zuge der europäischen Datenschutz-Grundverordnung (DSGVO) angepasst. Die DSGVO hat Vorrang vor nationalen Datenschutzgesetzen wie dem BDSG. Das BDSG regelt den Umgang mit personenbezogenen Daten in Deutschland und enthält spezifische Regelungen, die über die DSGVO hinausgehen. Es ist wichtig, dass Unternehmen und Organisationen sowohl die DSGVO als auch das BDSG einhalten, um Datenschutzverstöße zu vermeiden. Ist das Bundesdatenschutzgesetz noch gültig? **
Welche Daten fallen unter das Bundesdatenschutzgesetz?
Welche Daten unter das Bundesdatenschutzgesetz fallen, hängt davon ab, ob es sich um personenbezogene Daten handelt. Personenbezogene Daten sind Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen. Dazu gehören beispielsweise Name, Adresse, Geburtsdatum, Telefonnummer, E-Mail-Adresse, aber auch sensible Daten wie Gesundheitsdaten oder religiöse Überzeugungen. Das Bundesdatenschutzgesetz regelt den Umgang mit solchen Daten und schützt die Rechte der betroffenen Personen. Unternehmen und Behörden müssen sicherstellen, dass sie personenbezogene Daten nur rechtmäßig und zweckgebunden verarbeiten. **

Ähnliche Suchbegriffe für Bundesdatenschutzgesetz
Top-Angebote
Produkte zum Begriff Bundesdatenschutzgesetz:
-
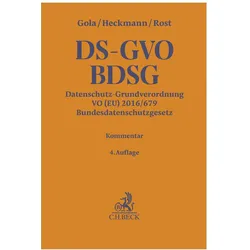
Datenschutz-Grundverordnung, Bundesdatenschutzgesetz, Fachbücher von Christian Schröder, Jürgen Kühling, Benedikt Buchner, Frank Maschmann, Thomas Petri, Mirko Bange, Thilo Weichert, Matthias Bäcker, Sebastian Golla, Manuel Klar, Florian Sackmann, Silke Jandt, Alexander Dix, Franziska Boehm, Simon Schwichtenberg, Marie-Theres Tinnefeld, Jürgen Hartung, Paulina Jo Pesch, Johannes Raab, Alexander Caspar, Matthias Bergt, Tobias HerbortZum Werk Der Grosskommentar ist auf die Bedürfnisse von Praxis und Wissenschaft gleichermassen zugeschnitten. Mit dogmatischem Tiefgang, aber stets auch die Rechtsanwenderin und den Rechtsanwender im Blick, erläutert das Werk die Normen der Datenschutz-Grundverordnung und sämtliche Bestimmungen des BDSG stringent und mit Blick für das Wesentliche. Auf die Darstellung des Zusammenwirkens von europäischem und nationalem Recht wird dabei ein besonderes Augenmerk gerichtet. Vorteile auf einen Blick wissenschaftlich fundierte Darstellungen hoher Praxisnutzen, auch wegen des Einbezugs der Auswirkungen von Digitalisierung und Vernetzung auf Wirtschaft und Verwaltung renommiertes Autorenteam aus Wissenschaft und Praxis Zur Neuauflage Auch die 4. Auflage wertet die aktuelle Literatur und Rechtsprechung wieder umfassend aus. Darüber hinaus werden die einschlägigen Normen des TTDSG, soweit für DS-GVO und BDSG relevant, bei den jeweiligen Kommentierungen in Bezug genommen und erörtert. Zielgruppe Für Anwaltschaft und Richterschaft, Rechtsabteilungen in Behörden und Unternehmen, Datenschutzverantwortliche, Wissenschaft.219,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Für welche Daten gilt das Bundesdatenschutzgesetz BDSG?
Das Bundesdatenschutzgesetz (BDSG) gilt für personenbezogene Daten, die automatisiert verarbeitet werden. Das bedeutet, dass das BDSG für Daten gilt, die in elektronischer Form gespeichert, verarbeitet oder genutzt werden. Dabei spielt es keine Rolle, ob die Daten elektronisch gespeichert sind oder in Papierform vorliegen, solange sie in einem automatisierten Verfahren verarbeitet werden. Das BDSG regelt den Umgang mit personenbezogenen Daten und schützt die Rechte der Betroffenen, indem es die Erhebung, Verarbeitung und Nutzung dieser Daten regelt. Unternehmen und Behörden müssen sich an die Vorschriften des BDSG halten, um sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. **
-
Was sind die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung?
Die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz umfassen die Implementierung von Zugriffskontrollen, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Zudem ist die Verschlüsselung von Daten in der Datenbank entscheidend, um sicherzustellen, dass selbst bei unbefugtem Zugriff die Daten geschützt sind. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsüberprüfungen und Audits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist die Schulung der Mitarbeiter in Bezug auf Datenschutzbestimmungen und sichere Datenbanknutzung von entscheidender Bedeutung, um das Risiko von Datenschutzverletzungen zu minimieren. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung zu gewährleisten?
Um die Datenbanksicherheit in Bezug auf Datenschutz zu gewährleisten, sollten Unternehmen sicherstellen, dass sie die Datenschutzgesetze und -vorschriften einhalten, indem sie sensible Daten angemessen schützen und nur autorisierten Benutzern Zugriff gewähren. Dies kann durch die Implementierung von Zugriffskontrollen und Berechtigungen erreicht werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Datenbank zugreifen können. Darüber hinaus ist die Verschlüsselung von Daten in der Datenbank ein wichtiger Schutzmechanismus, um sicherzustellen, dass die Daten bei der Übertragung und Speicherung vor unbefugtem Zugriff geschützt sind. Regelmäßige Sicherheitsüberprüfungen und Audits können ebenfalls dazu beitragen, potenzielle Sicherheitslücken zu ident **

Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
Top-Angebote
Produkte zum Begriff Bundesdatenschutzgesetz:
-
Datenschutz-Grundverordnung VO (EU) 2016/679, Bundesdatenschutzgesetz. DS-GVO / BDSG, Fachbücher von Lorenz Franck, Philipp Arnold, Eugen Ehmann, Tobias Starnecker, Niclas Krohm, Alexander Nguyen, Alexander Baghal-Schmid, Dirk Heckmann, Peter Gola, Maria Christina RostDas Fachbuch "Datenschutz-Grundverordnung VO (EU) 2016/679, Bundesdatenschutzgesetz. DS-GVO / BDSG" bietet eine umfassende Darstellung der rechtlichen Grundlagen im Bereich Datenschutz. Es richtet sich an Fachleute und Studierende, die sich mit den komplexen Regelungen der Datenschutz-Grundverordnung und des Bundesdatenschutzgesetzes auseinandersetzen. Das Buch ist als fester Einband ausgeführt und bietet durch seine umfangreiche Seitenzahl von 1912 Seiten einen tiefgehenden Einblick in die Materie. Die 4. Auflage aus dem Jahr 2026 gewährleistet aktuelle Informationen und berücksichtigt die neuesten Entwicklungen im Bereich des öffentlichen Rechts. Mit einem klar strukturierten Aufbau und detaillierten Erläuterungen zu wirtschafts- und rechtsrelevanten Fragestellungen stellt dieses Werk ein unverzichtbares Nachschlagewerk für alle dar, die sich mit Datenschutz und den damit verbundenen rechtlichen Aspekten befassen. Die Inhalte werden in deutscher Sprache präsentiert und bieten sowohl theoretische Grundlagen als auch praxisnahe Beispiele. Highlights: - Umfassende Darstellung der DS-GVO und BDSG. - Aktuelle 4. Auflage aus 2026. - Detaillierte Erläuterungen zu wirtschafts- und rechtsrelevanten Fragestellungen. - Fester Einband für Langlebigkeit.125,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Bundesdatenschutzgesetz noch gültig?
Das Bundesdatenschutzgesetz (BDSG) ist nach wie vor gültig, allerdings wurde es im Zuge der europäischen Datenschutz-Grundverordnung (DSGVO) angepasst. Die DSGVO hat Vorrang vor nationalen Datenschutzgesetzen wie dem BDSG. Das BDSG regelt den Umgang mit personenbezogenen Daten in Deutschland und enthält spezifische Regelungen, die über die DSGVO hinausgehen. Es ist wichtig, dass Unternehmen und Organisationen sowohl die DSGVO als auch das BDSG einhalten, um Datenschutzverstöße zu vermeiden. Ist das Bundesdatenschutzgesetz noch gültig? **
-
Welche Daten fallen unter das Bundesdatenschutzgesetz?
Welche Daten unter das Bundesdatenschutzgesetz fallen, hängt davon ab, ob es sich um personenbezogene Daten handelt. Personenbezogene Daten sind Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen. Dazu gehören beispielsweise Name, Adresse, Geburtsdatum, Telefonnummer, E-Mail-Adresse, aber auch sensible Daten wie Gesundheitsdaten oder religiöse Überzeugungen. Das Bundesdatenschutzgesetz regelt den Umgang mit solchen Daten und schützt die Rechte der betroffenen Personen. Unternehmen und Behörden müssen sicherstellen, dass sie personenbezogene Daten nur rechtmäßig und zweckgebunden verarbeiten. **
-
Für welche Daten gilt das Bundesdatenschutzgesetz BDSG?
Das Bundesdatenschutzgesetz (BDSG) gilt für personenbezogene Daten, die automatisiert verarbeitet werden. Das bedeutet, dass das BDSG für Daten gilt, die in elektronischer Form gespeichert, verarbeitet oder genutzt werden. Dabei spielt es keine Rolle, ob die Daten elektronisch gespeichert sind oder in Papierform vorliegen, solange sie in einem automatisierten Verfahren verarbeitet werden. Das BDSG regelt den Umgang mit personenbezogenen Daten und schützt die Rechte der Betroffenen, indem es die Erhebung, Verarbeitung und Nutzung dieser Daten regelt. Unternehmen und Behörden müssen sich an die Vorschriften des BDSG halten, um sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. **
-
Was sind die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung?
Die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz umfassen die Implementierung von Zugriffskontrollen, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Zudem ist die Verschlüsselung von Daten in der Datenbank entscheidend, um sicherzustellen, dass selbst bei unbefugtem Zugriff die Daten geschützt sind. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsüberprüfungen und Audits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist die Schulung der Mitarbeiter in Bezug auf Datenschutzbestimmungen und sichere Datenbanknutzung von entscheidender Bedeutung, um das Risiko von Datenschutzverletzungen zu minimieren. **
Ähnliche Suchbegriffe für Bundesdatenschutzgesetz
-
Datenschutz-Grundverordnung, Bundesdatenschutzgesetz, Fachbücher von Christian Schröder, Jürgen Kühling, Benedikt Buchner, Frank Maschmann, Thomas Petri, Mirko Bange, Thilo Weichert, Matthias Bäcker, Sebastian Golla, Manuel Klar, Florian Sackmann, Silke Jandt, Alexander Dix, Franziska Boehm, Simon Schwichtenberg, Marie-Theres Tinnefeld, Jürgen Hartung, Paulina Jo Pesch, Johannes Raab, Alexander Caspar, Matthias Bergt, Tobias HerbortZum Werk Der Grosskommentar ist auf die Bedürfnisse von Praxis und Wissenschaft gleichermassen zugeschnitten. Mit dogmatischem Tiefgang, aber stets auch die Rechtsanwenderin und den Rechtsanwender im Blick, erläutert das Werk die Normen der Datenschutz-Grundverordnung und sämtliche Bestimmungen des BDSG stringent und mit Blick für das Wesentliche. Auf die Darstellung des Zusammenwirkens von europäischem und nationalem Recht wird dabei ein besonderes Augenmerk gerichtet. Vorteile auf einen Blick wissenschaftlich fundierte Darstellungen hoher Praxisnutzen, auch wegen des Einbezugs der Auswirkungen von Digitalisierung und Vernetzung auf Wirtschaft und Verwaltung renommiertes Autorenteam aus Wissenschaft und Praxis Zur Neuauflage Auch die 4. Auflage wertet die aktuelle Literatur und Rechtsprechung wieder umfassend aus. Darüber hinaus werden die einschlägigen Normen des TTDSG, soweit für DS-GVO und BDSG relevant, bei den jeweiligen Kommentierungen in Bezug genommen und erörtert. Zielgruppe Für Anwaltschaft und Richterschaft, Rechtsabteilungen in Behörden und Unternehmen, Datenschutzverantwortliche, Wissenschaft.219,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung zu gewährleisten?
Um die Datenbanksicherheit in Bezug auf Datenschutz zu gewährleisten, sollten Unternehmen sicherstellen, dass sie die Datenschutzgesetze und -vorschriften einhalten, indem sie sensible Daten angemessen schützen und nur autorisierten Benutzern Zugriff gewähren. Dies kann durch die Implementierung von Zugriffskontrollen und Berechtigungen erreicht werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Datenbank zugreifen können. Darüber hinaus ist die Verschlüsselung von Daten in der Datenbank ein wichtiger Schutzmechanismus, um sicherzustellen, dass die Daten bei der Übertragung und Speicherung vor unbefugtem Zugriff geschützt sind. Regelmäßige Sicherheitsüberprüfungen und Audits können ebenfalls dazu beitragen, potenzielle Sicherheitslücken zu ident **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.