Domain sicherheitsbedenken.de kaufen?
Wir ziehen mit dem Projekt
sicherheitsbedenken.de um.
Sind Sie am Kauf der Domain
sicherheitsbedenken.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sicherheitsbedenken.de kaufen?
Wie lange ist Mononukleose ansteckend?
Mononukleose, auch bekannt als Pfeiffersches Drüsenfieber, ist eine Infektionskrankheit, die durch das Epstein-Barr-Virus verursacht wird. Die Ansteckungszeit für Mononukleose beträgt in der Regel etwa 4-7 Wochen. Während dieser Zeit kann das Virus durch Speichel übertragen werden, insbesondere durch Küssen oder den Austausch von Speichel. Es ist wichtig, während der akuten Phase der Krankheit engen Kontakt mit anderen zu vermeiden, um die Ausbreitung des Virus zu verhindern. Nach der akuten Phase kann das Virus noch für mehrere Monate im Körper vorhanden sein, aber die Ansteckungsgefahr ist in der Regel geringer. **
Ist Mononukleose ohne Küssen übertragbar?
Ja, Mononukleose kann auch durch den Austausch von Speichel übertragen werden, zum Beispiel durch das Teilen von Gläsern oder Besteck. Es ist jedoch weniger wahrscheinlich, dass die Krankheit auf diese Weise übertragen wird, im Vergleich zum Küssen oder engem Kontakt mit einer infizierten Person. **
Ähnliche Suchbegriffe für Mononukleose
Top-Angebote
Produkte zum Begriff Mononukleose:
-
Datenschutz und InternetDatenschutz und Internet , DS-GVO | BDSG | TDDDG | KI-VO | DMA | DSA , Rück- & Bremsleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 202410, Produktform: Leinen, Redaktion: Jandt, Silke~Steidle, Roland, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 800, Keyword: BDSG; Betroffenenrechte; Cookie; DS-GVO; DSGVO; Datenschutz; Datenschutz durch Technik; Datenschutz-Grundverordnung; Datenschutzrecht; Datenverarbeitung; E-Privacy-VO; Internet; Internetdienst; KI; Löschpflicht; Netzinfrastruktur; TTDSG; Telekommunikationsinfrastruktur; Webdienst; ePrivacy-VO; eSport, Fachschema: Datenschutzrecht~Medienrecht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Öffentliches Recht, Fachkategorie: Unterhaltungs- und Medienrecht~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Datenschutzrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlagsgesellschaft mbH & Co. KG, Produktverfügbarkeit: 02, Blätteranzahl: 774 Blätter, Länge: 227, Breite: 153, Höhe: 49, Gewicht: 1276, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung?
Die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz umfassen die Implementierung von Zugriffskontrollen, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Zudem ist die Verschlüsselung von Daten in der Datenbank entscheidend, um sicherzustellen, dass selbst bei unbefugtem Zugriff die Daten geschützt sind. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsüberprüfungen und Audits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist die Schulung der Mitarbeiter in Bezug auf Datenschutzbestimmungen und sichere Datenbanknutzung von entscheidender Bedeutung, um das Risiko von Datenschutzverletzungen zu minimieren. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung zu gewährleisten?
Um die Datenbanksicherheit in Bezug auf Datenschutz zu gewährleisten, sollten Unternehmen sicherstellen, dass sie die Datenschutzgesetze und -vorschriften einhalten, indem sie sensible Daten angemessen schützen und nur autorisierten Benutzern Zugriff gewähren. Dies kann durch die Implementierung von Zugriffskontrollen und Berechtigungen erreicht werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Datenbank zugreifen können. Darüber hinaus ist die Verschlüsselung von Daten in der Datenbank ein wichtiger Schutzmechanismus, um sicherzustellen, dass die Daten bei der Übertragung und Speicherung vor unbefugtem Zugriff geschützt sind. Regelmäßige Sicherheitsüberprüfungen und Audits können ebenfalls dazu beitragen, potenzielle Sicherheitslücken zu ident **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
Top-Angebote
Produkte zum Begriff Mononukleose:
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
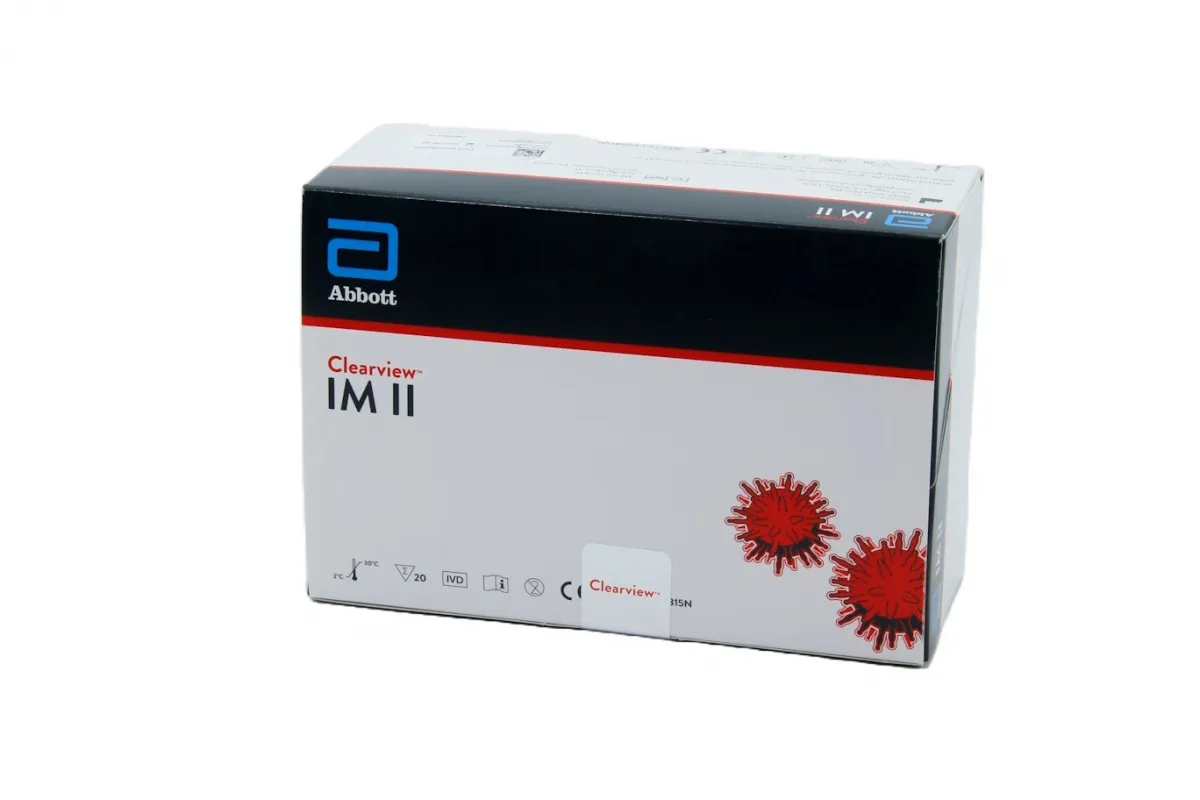
Abbott GmbH Abbott Clearview IM II – Mononukleose-Schnelltest (Pfeiffersches Drüsenfieber), 20 Tests CV506815N.cls-tabelle { border-collapse: collapse; width: 100%; min-width: 400px; } .cls-tabelle td { border: 1px solid #ddd; padding: 8px; text-align: left; } .cls-tabelle-wrapper { overflow-x: auto; } .cls-separator { border: 0; border-top: 1px solid #e0e0e0; margin: 24px 0; } .cls-merkmale-box { background: #f9f9f9; padding: 16px 20px; border-left: 4px solid rgb(46, 125, 50); } Mononukleose-Schnelltest Abbott Clearview IM II – Pfeiffersches Drüsenfieber, 20 Testkassetten Der Abbott Clearview IM II ist ein Mononukleose-Schnelltest für Praxis, Klinik und Labor. Er weist heterophile Antikörper nach, die der Körper bei einer infektiösen Mononukleose bildet, dem Pfeifferschen Drüsenfieber . Auslöser der Erkrankung ist das Epstein-Barr-Virus (EBV). Der Test arbeitet als Lateral-Flow-Immunoassay mit einem Antigen aus Rindererythrozyten, das diese Antikörper selektiv bindet. Das Ergebnis wird nach 5 Minuten visuell abgelesen, ein Gerät ist nicht nötig. Der Test lässt sich mit Vollblut aus der Vene, Vollblut aus der Fingerbeere, Serum oder Plasma durchführen und passt damit sowohl in die Sprechstunde als auch ins Praxislabor. Heterophile Antikörper sind bei 80 bis 90 % der akuten Erkrankungen vorhanden und bei 60 bis 70 % der Patienten schon in der ersten Krankheitswoche nachweisbar. In der Praxis hilft der Test vor allem, eine Mononukleose von einer Streptokokken-Tonsillitis abzugrenzen, bevor über ein Antibiotikum entschieden wird. Die Packung enthält alles für 20 Bestimmungen, einschließlich Pufferlösung sowie Positiv- und Negativkontrolle für die Qualitätssicherung. Der Test unterstützt die Diagnose und ist nicht als alleiniges Kriterium gedacht: Ein negatives Ergebnis schließt eine Mononukleose nicht aus. Er ist für die professionelle In-vitro-Diagnostik bestimmt. Produktmerkmale im Überblick: Ergebnis noch in der Sprechstunde: Der Test wird ohne Gerät visuell abgelesen. Vier Probenarten: Venöses Vollblut, Kapillarblut, Serum oder Plasma, je nachdem, was in der Praxis ohnehin vorliegt. Selektiver Nachweis: Das Antigen aus Rindererythrozyten bindet gezielt die für Mononukleose typischen heterophilen Antikörper. Eindeutige Ableseregel: Jede Linie im Testfeld gilt als positiv, unabhängig von der Farbintensität. Eingebaute Verfahrenskontrolle: Die Kontrolllinie bestätigt ausreichendes Probenvolumen und korrekten Ablauf. Kontrollen inklusive: Positiv- und Negativkontrolle liegen dem Kit bei und müssen nicht separat bestellt werden. Keine Kreuzreaktivität mit Rheumafaktor, Hepatitis-B- und Hepatitis-C-Markern, HIV, Tuberkulose und Syphilis in der Herstellerprüfung. Lagerung ohne Kühlschrank möglich: Raumtemperatur oder gekühlt. Technische Daten Testprinzip Lateral-Flow-Immunoassay, qualitativ, visuell ablesbar Analyt Heterophile Antikörper bei infektiöser Mononukleose (IgM-Klasse) Probenmaterial Vollblut (Vene oder Fingerbeere), Serum, Plasma Probenvolumen Serum/Plasma: 1 Tropfen (ca. 25 µl); Vollblut: 2 Tropfen (ca. 50 µl); jeweils plus 1 Tropfen R1 Ablesezeit Nach 5 Minuten, nicht mehr nach über 10 Minuten Relative Sensitivität > 99,9 % (95 %-KI: 93,2–100,0 %), Vergleich mit Objektträger-Agglutinationstest Relative Spezifität 98,6 % (95 %-KI: 92,3–100,0 %), Vergleich mit Objektträger-Agglutinationstest Antikoagulanzien Heparin (Natrium, Lithium), EDTA (Kalium, Natrium), Natriumoxalat, Natriumcitrat Probenstabilität Serum/Plasma: 3 Tage bei 2–8 °C; venöses Vollblut: 2 Tage bei 2–8 °C; Kapillarblut: sofort testen Packungsinhalt 20 Testkassetten, 20 Pipetten, 5 ml R1, 1 ml Positivkontrolle, 1 ml Negativkontrolle, Packungsbeilage Zusätzlich benötigt Timer; für Kapillarblut: Lanzetten, heparinisierte Kapillarröhrchen mit Dispensierbalg Lagerung 2–30 °C im versiegelten Beutel, nicht einfrieren Haltbarkeit Siehe Verpackung Klassifizierung In-vitro-Diagnostikum mit CE-Kennzeichnung, für professionelle Anwender Hersteller Abbott Anwendung Bringen Sie Testkassette, Probe und R1 auf Raumtemperatur (15–30 °C). Nehmen Sie die Testkassette aus dem Folien41,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und InternetDatenschutz und Internet , DS-GVO | BDSG | TDDDG | KI-VO | DMA | DSA , Rück- & Bremsleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 202410, Produktform: Leinen, Redaktion: Jandt, Silke~Steidle, Roland, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 800, Keyword: BDSG; Betroffenenrechte; Cookie; DS-GVO; DSGVO; Datenschutz; Datenschutz durch Technik; Datenschutz-Grundverordnung; Datenschutzrecht; Datenverarbeitung; E-Privacy-VO; Internet; Internetdienst; KI; Löschpflicht; Netzinfrastruktur; TTDSG; Telekommunikationsinfrastruktur; Webdienst; ePrivacy-VO; eSport, Fachschema: Datenschutzrecht~Medienrecht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Öffentliches Recht, Fachkategorie: Unterhaltungs- und Medienrecht~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Datenschutzrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlagsgesellschaft mbH & Co. KG, Produktverfügbarkeit: 02, Blätteranzahl: 774 Blätter, Länge: 227, Breite: 153, Höhe: 49, Gewicht: 1276, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lange ist Mononukleose ansteckend?
Mononukleose, auch bekannt als Pfeiffersches Drüsenfieber, ist eine Infektionskrankheit, die durch das Epstein-Barr-Virus verursacht wird. Die Ansteckungszeit für Mononukleose beträgt in der Regel etwa 4-7 Wochen. Während dieser Zeit kann das Virus durch Speichel übertragen werden, insbesondere durch Küssen oder den Austausch von Speichel. Es ist wichtig, während der akuten Phase der Krankheit engen Kontakt mit anderen zu vermeiden, um die Ausbreitung des Virus zu verhindern. Nach der akuten Phase kann das Virus noch für mehrere Monate im Körper vorhanden sein, aber die Ansteckungsgefahr ist in der Regel geringer. **
-
Ist Mononukleose ohne Küssen übertragbar?
Ja, Mononukleose kann auch durch den Austausch von Speichel übertragen werden, zum Beispiel durch das Teilen von Gläsern oder Besteck. Es ist jedoch weniger wahrscheinlich, dass die Krankheit auf diese Weise übertragen wird, im Vergleich zum Küssen oder engem Kontakt mit einer infizierten Person. **
-
Was sind die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung?
Die wichtigsten Maßnahmen zur Gewährleistung der Datenbanksicherheit in Bezug auf Datenschutz umfassen die Implementierung von Zugriffskontrollen, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Zudem ist die Verschlüsselung von Daten in der Datenbank entscheidend, um sicherzustellen, dass selbst bei unbefugtem Zugriff die Daten geschützt sind. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsüberprüfungen und Audits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist die Schulung der Mitarbeiter in Bezug auf Datenschutzbestimmungen und sichere Datenbanknutzung von entscheidender Bedeutung, um das Risiko von Datenschutzverletzungen zu minimieren. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
Ähnliche Suchbegriffe für Mononukleose
-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenbanksicherheit in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung zu gewährleisten?
Um die Datenbanksicherheit in Bezug auf Datenschutz zu gewährleisten, sollten Unternehmen sicherstellen, dass sie die Datenschutzgesetze und -vorschriften einhalten, indem sie sensible Daten angemessen schützen und nur autorisierten Benutzern Zugriff gewähren. Dies kann durch die Implementierung von Zugriffskontrollen und Berechtigungen erreicht werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Datenbank zugreifen können. Darüber hinaus ist die Verschlüsselung von Daten in der Datenbank ein wichtiger Schutzmechanismus, um sicherzustellen, dass die Daten bei der Übertragung und Speicherung vor unbefugtem Zugriff geschützt sind. Regelmäßige Sicherheitsüberprüfungen und Audits können ebenfalls dazu beitragen, potenzielle Sicherheitslücken zu ident **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.