Domain sicherheitsbedenken.de kaufen?
Wir ziehen mit dem Projekt
sicherheitsbedenken.de um.
Sind Sie am Kauf der Domain
sicherheitsbedenken.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sicherheitsbedenken.de kaufen?
Was ist der Unterschied zwischen Desktop- und Rackmount-Varianten von EDV-Netzwerk-Switches?
Der Hauptunterschied zwischen Desktop- und Rackmount-Varianten von EDV-Netzwerk-Switches besteht in ihrer physischen Bauweise und Montagemöglichkeiten. Desktop-Switches sind kompakt und für den Einsatz auf Schreibtischen oder in kleinen Büroumgebungen konzipiert. Rackmount-Switches hingegen sind für die Montage in Server-Racks oder Schranken ausgelegt und bieten eine höhere Portdichte sowie eine bessere Skalierbarkeit für größere Netzwerke. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **

Ähnliche Suchbegriffe für RACKMOUNT-IT-Rackmount-SonicWall
Top-Angebote
Produkte zum Begriff RACKMOUNT-IT-Rackmount-SonicWall:
-
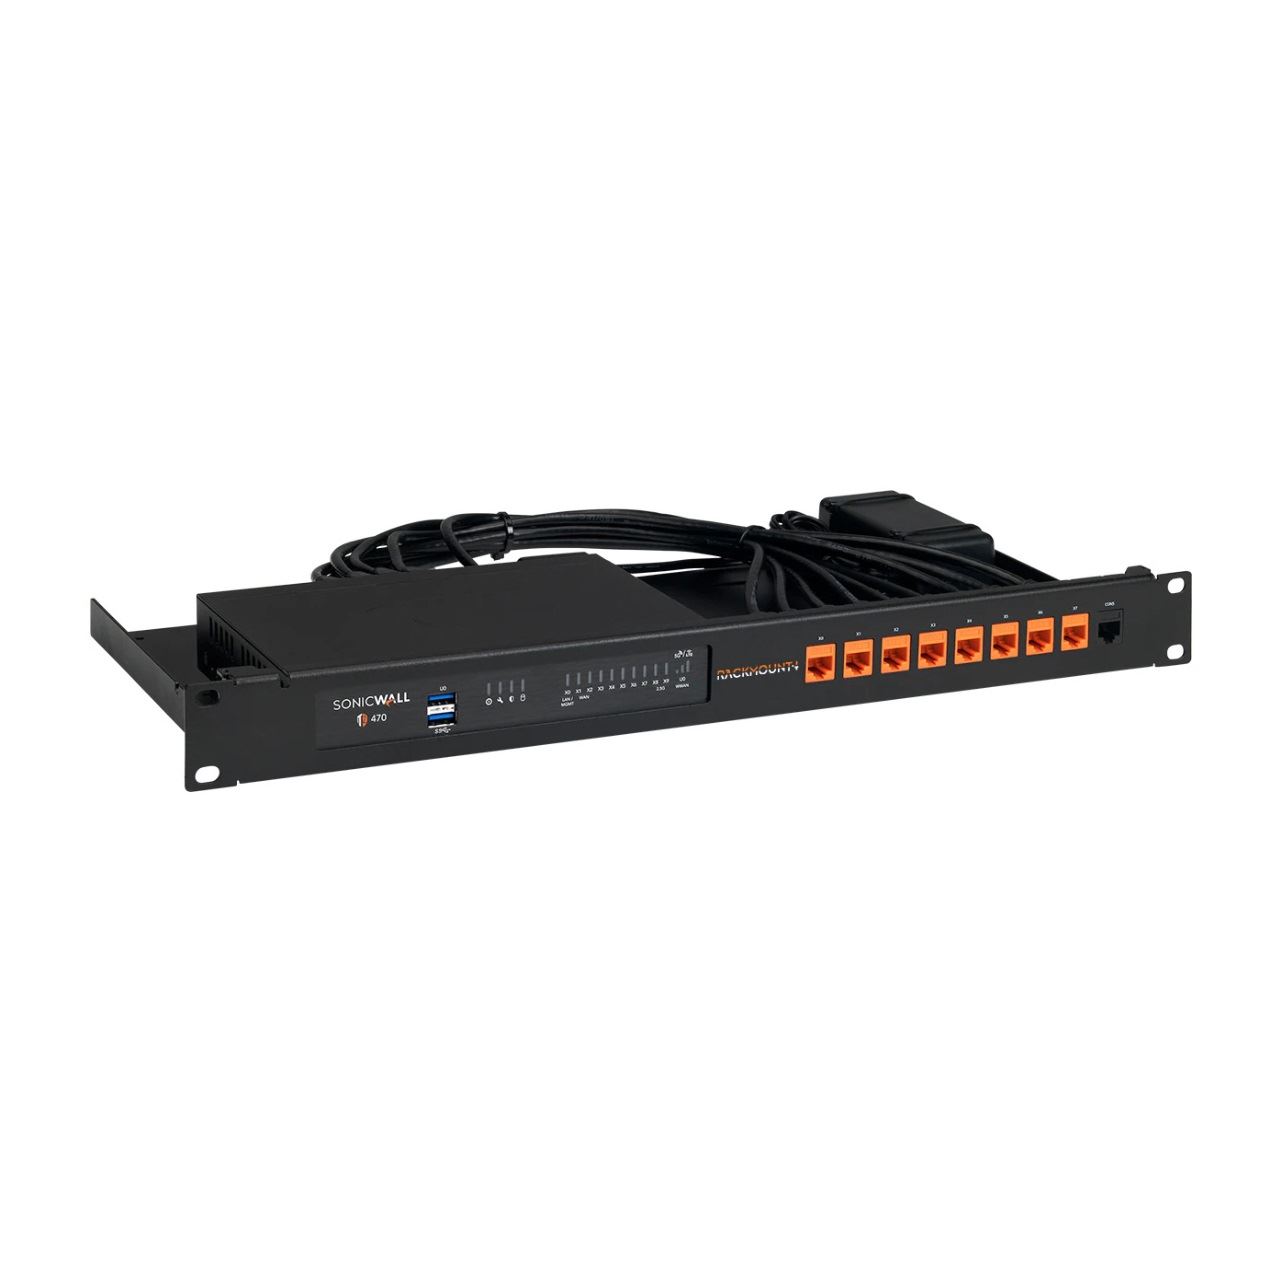
Rackmount.IT Rackmount SonicWall TZ80, Serverschrank Zubehör, SchwarzPräsentieren Sie den RM-SW-T14, Ihre ultimative Lösung für die nahtlose Integration Ihres Geräts in ein 19"-Rack. Dieses Rack ist speziell entworfen, um die aufgeführten Modelle perfekt aufzunehmen und sorgt jedes Mal für einen festen und sicheren Sitz. Mit praktischen, nach vorne gerichteten Anschlüssen war der Zugriff auf Ihre Einrichtung noch nie so einfach. Sorgen über versehentlichen Stromausfall? Keine Angst! Das Netzteil ist sicher am Rack befestigt, was Ihnen Sicherheit und unterbrechungsfreie Funktionalität bietet. Der Aufbau Ihrer Einrichtung ist ein Kinderspiel und dauert von Anfang bis Ende weniger als 3 Minuten. Schieben Sie einfach Ihr Gerät in das Kit, sichern Sie es mit den Halterungen, verbinden Sie die mitgelieferten Kabel mit den Keystone-Anschlüssen und befestigen Sie das Netzteil am Rack – so einfach ist das! Erleben Sie nahtlose Integration und mühelose Montage mit dem RM-SW-T14 – Ihrer bevorzugten Lösung für professionelle Rack-Montage.170,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Unternehmen ihre Incident Response-Strategie verbessern, um auf potenzielle Sicherheitsvorfälle in den Bereichen IT, Finanzen und Gesundheitswesen effektiv zu reagieren?
Unternehmen können ihre Incident Response-Strategie verbessern, indem sie klare Richtlinien und Verfahren für die Erkennung, Reaktion und Behebung von Sicherheitsvorfällen in den Bereichen IT, Finanzen und Gesundheitswesen entwickeln und implementieren. Darüber hinaus ist es wichtig, regelmäßige Schulungen und Schulungen für Mitarbeiter durchzuführen, um sicherzustellen, dass sie über die neuesten Sicherheitspraktiken und -verfahren informiert sind. Zudem sollten Unternehmen regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren und zu beheben. Schließlich ist es entscheidend, dass Unternehmen eine klare Kommunikationsstrategie entwickeln, um im Falle eines Sicherheitsvorfalls effektiv mit internen und extern **
-
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident-Response-Plans und wie können Unternehmen sicherstellen, dass dieser Plan auf verschiedenen Ebenen, wie IT-Sicherheit, Datenschutz und Unternehmenskontinuität, wirksam ist?
Die wichtigsten Schritte bei der Entwicklung eines effektiven Incident-Response-Plans sind die Identifizierung von potenziellen Bedrohungen, die Festlegung klarer Verantwortlichkeiten und Abläufe, die regelmäßige Schulung der Mitarbeiter und die kontinuierliche Überprüfung und Aktualisierung des Plans. Um sicherzustellen, dass der Plan auf verschiedenen Ebenen wirksam ist, sollten Unternehmen sicherstellen, dass er mit den geltenden IT-Sicherheitsstandards und Datenschutzgesetzen übereinstimmt und dass er in den gesamten Geschäftsbetrieb und die Unternehmenskontinuitätspläne integriert ist. Darüber hinaus ist es wichtig, regelmäßige Tests und Simulationen von Sicherheitsvorfällen durchzuführen, um die Reaktionsfähigkeit des Plans zu überprüfen und sicher **
-
Was sind die wichtigsten Maßnahmen zur Zugriffskontrolle in einem IT-System?
Die wichtigsten Maßnahmen zur Zugriffskontrolle in einem IT-System sind die Implementierung von Passwörtern, die regelmäßig geändert werden müssen, die Vergabe von individuellen Zugriffsrechten basierend auf den jeweiligen Aufgaben und die Überwachung der Zugriffe durch Protokollierung und Auditierung. Zusätzlich sollten Multi-Faktor-Authentifizierung und regelmäßige Schulungen der Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken eingesetzt werden. **
-
Was sind die wichtigsten Methoden zur Zugriffskontrolle in der IT-Sicherheit?
Die wichtigsten Methoden zur Zugriffskontrolle in der IT-Sicherheit sind die Verwendung von Passwörtern, biometrischen Daten und Zwei-Faktor-Authentifizierung. Durch die Implementierung von Berechtigungen und Rollen können zudem Zugriffe auf bestimmte Daten oder Systeme eingeschränkt werden. Audit-Logs helfen dabei, Zugriffe zu überwachen und unautorisierte Zugriffsversuche zu erkennen. **
Was sind die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit?
Die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der neben dem Passwort noch ein weiterer Faktor wie ein SMS-Code benötigt wird. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten oder Systeme zugreifen können. **
"Was sind die wichtigsten Methoden zur Zugriffskontrolle in IT-Systemen?" "Warum ist eine effektive Zugriffskontrolle in Unternehmen so wichtig?"
Die wichtigsten Methoden zur Zugriffskontrolle sind Passwörter, biometrische Identifikation und Zugriffsrechteverwaltung. Eine effektive Zugriffskontrolle ist wichtig, um unbefugten Zugriff auf sensible Daten zu verhindern, die Integrität der Systeme zu schützen und die Einhaltung von Datenschutzbestimmungen sicherzustellen. Zusätzlich trägt eine gute Zugriffskontrolle dazu bei, interne Bedrohungen zu minimieren und die Sicherheit des Unternehmens insgesamt zu erhöhen. **
Top-Angebote
Produkte zum Begriff RACKMOUNT-IT-Rackmount-SonicWall:
-
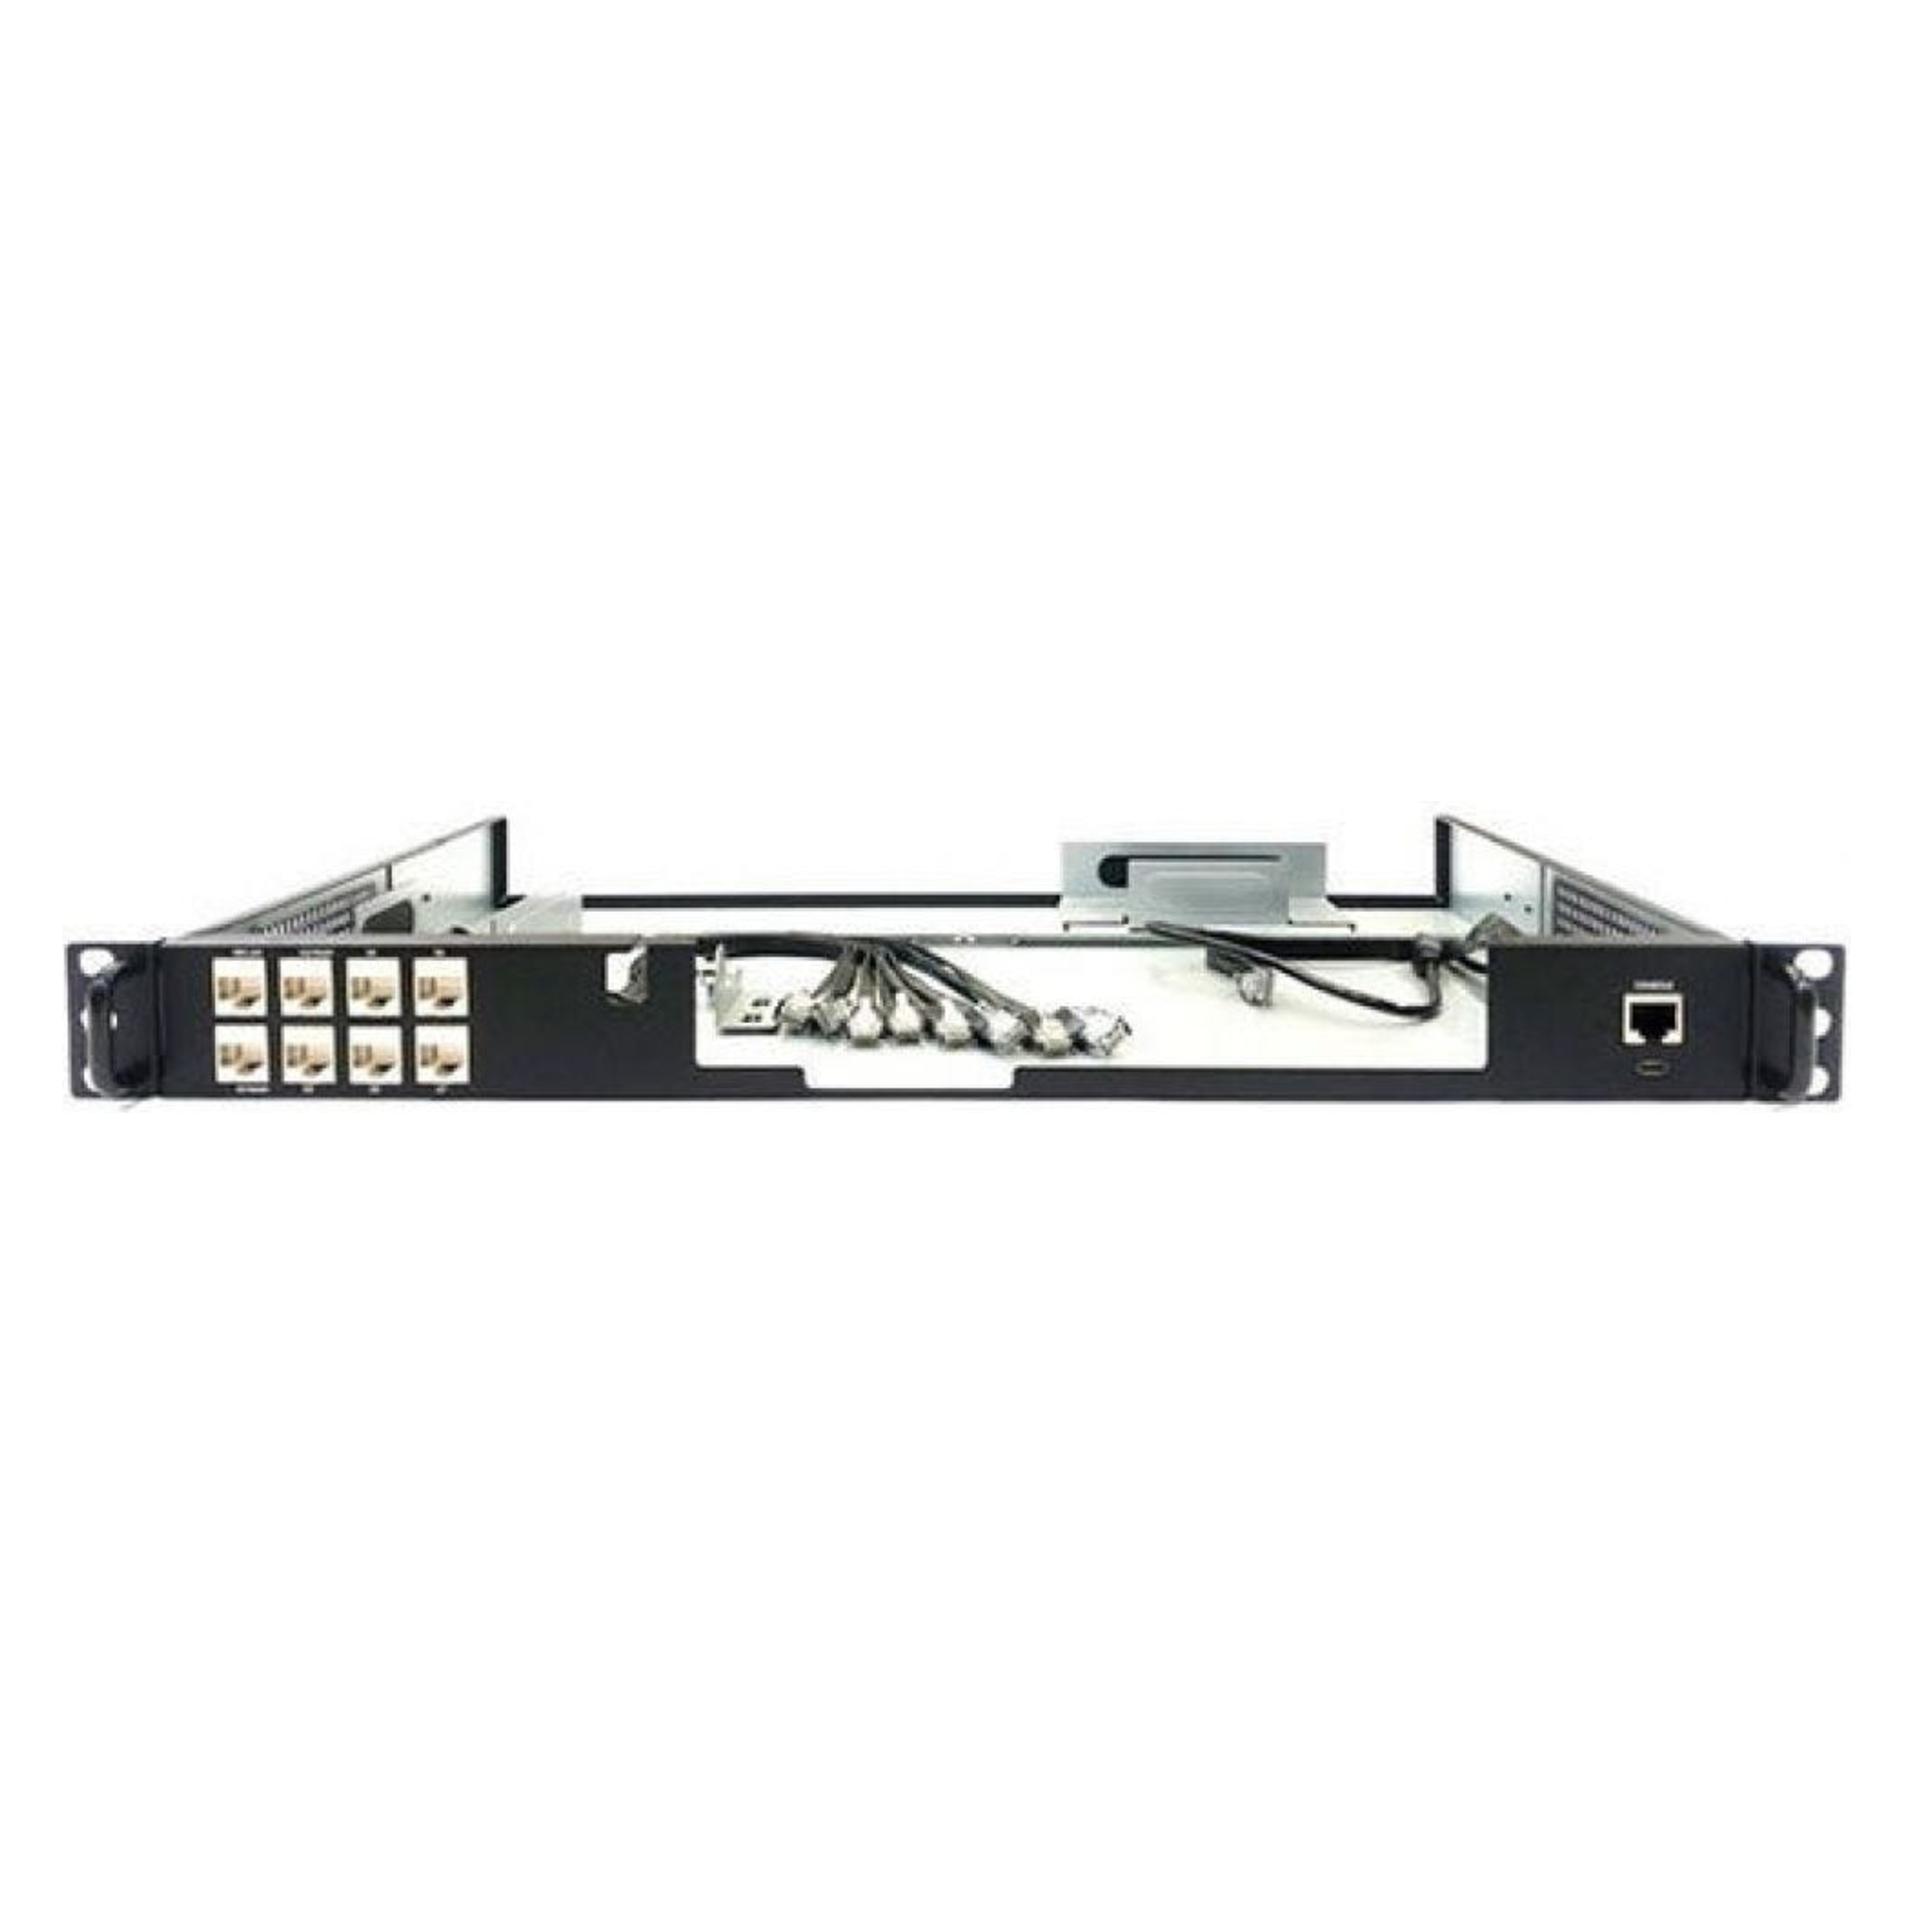
Rackmount.IT Rackmount SonicWall TZ570W, FirewallDas Rackmount SonicWall TZ570W von Rackmount.IT ist eine spezialisierte Lösung für die sichere und effiziente Montage von SonicWall TZ570W Geräten in einem 19-Zoll-Rack. Dieses Rackmount-Kit bietet eine robuste und platzsparende Möglichkeit, Ihre Netzwerkhardware zu organisieren und zu schützen. Mit einem Formfaktor von 1U ermöglicht es eine einfache Integration in bestehende Rack-Systeme. Die Konstruktion ist auf Langlebigkeit ausgelegt und bietet gleichzeitig eine benutzerfreundliche Installation. Das Kit enthält Ausbruchlöcher für SMA-Stecker, was die Verbindung von externen Antennen erleichtert und die WLAN-Konnektivität optimiert. Die Montage ist unkompliziert und erfordert keine speziellen Werkzeuge, was es zu einer idealen Wahl für IT-Profis und Unternehmen macht, die Wert auf eine ordentliche und funktionale Serverumgebung. - Kompatibel mit SonicWall TZ570W für eine nahtlose Integration - Formfaktor von 1U für platzsparende Installation - Ausbruchlöcher für SMA-Stecker zur Unterstützung externer Antennen - Robuste Konstruktion für eine langfristige Nutzung.172,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Desktop- und Rackmount-Varianten von EDV-Netzwerk-Switches?
Der Hauptunterschied zwischen Desktop- und Rackmount-Varianten von EDV-Netzwerk-Switches besteht in ihrer physischen Bauweise und Montagemöglichkeiten. Desktop-Switches sind kompakt und für den Einsatz auf Schreibtischen oder in kleinen Büroumgebungen konzipiert. Rackmount-Switches hingegen sind für die Montage in Server-Racks oder Schranken ausgelegt und bieten eine höhere Portdichte sowie eine bessere Skalierbarkeit für größere Netzwerke. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie können Unternehmen ihre Incident Response-Strategie verbessern, um auf potenzielle Sicherheitsvorfälle in den Bereichen IT, Finanzen und Gesundheitswesen effektiv zu reagieren?
Unternehmen können ihre Incident Response-Strategie verbessern, indem sie klare Richtlinien und Verfahren für die Erkennung, Reaktion und Behebung von Sicherheitsvorfällen in den Bereichen IT, Finanzen und Gesundheitswesen entwickeln und implementieren. Darüber hinaus ist es wichtig, regelmäßige Schulungen und Schulungen für Mitarbeiter durchzuführen, um sicherzustellen, dass sie über die neuesten Sicherheitspraktiken und -verfahren informiert sind. Zudem sollten Unternehmen regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren und zu beheben. Schließlich ist es entscheidend, dass Unternehmen eine klare Kommunikationsstrategie entwickeln, um im Falle eines Sicherheitsvorfalls effektiv mit internen und extern **
-
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident-Response-Plans und wie können Unternehmen sicherstellen, dass dieser Plan auf verschiedenen Ebenen, wie IT-Sicherheit, Datenschutz und Unternehmenskontinuität, wirksam ist?
Die wichtigsten Schritte bei der Entwicklung eines effektiven Incident-Response-Plans sind die Identifizierung von potenziellen Bedrohungen, die Festlegung klarer Verantwortlichkeiten und Abläufe, die regelmäßige Schulung der Mitarbeiter und die kontinuierliche Überprüfung und Aktualisierung des Plans. Um sicherzustellen, dass der Plan auf verschiedenen Ebenen wirksam ist, sollten Unternehmen sicherstellen, dass er mit den geltenden IT-Sicherheitsstandards und Datenschutzgesetzen übereinstimmt und dass er in den gesamten Geschäftsbetrieb und die Unternehmenskontinuitätspläne integriert ist. Darüber hinaus ist es wichtig, regelmäßige Tests und Simulationen von Sicherheitsvorfällen durchzuführen, um die Reaktionsfähigkeit des Plans zu überprüfen und sicher **
Ähnliche Suchbegriffe für RACKMOUNT-IT-Rackmount-SonicWall
-
Rackmount.IT Rackmount SonicWall TZ80, Serverschrank Zubehör, SchwarzPräsentieren Sie den RM-SW-T14, Ihre ultimative Lösung für die nahtlose Integration Ihres Geräts in ein 19"-Rack. Dieses Rack ist speziell entworfen, um die aufgeführten Modelle perfekt aufzunehmen und sorgt jedes Mal für einen festen und sicheren Sitz. Mit praktischen, nach vorne gerichteten Anschlüssen war der Zugriff auf Ihre Einrichtung noch nie so einfach. Sorgen über versehentlichen Stromausfall? Keine Angst! Das Netzteil ist sicher am Rack befestigt, was Ihnen Sicherheit und unterbrechungsfreie Funktionalität bietet. Der Aufbau Ihrer Einrichtung ist ein Kinderspiel und dauert von Anfang bis Ende weniger als 3 Minuten. Schieben Sie einfach Ihr Gerät in das Kit, sichern Sie es mit den Halterungen, verbinden Sie die mitgelieferten Kabel mit den Keystone-Anschlüssen und befestigen Sie das Netzteil am Rack – so einfach ist das! Erleben Sie nahtlose Integration und mühelose Montage mit dem RM-SW-T14 – Ihrer bevorzugten Lösung für professionelle Rack-Montage.170,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Maßnahmen zur Zugriffskontrolle in einem IT-System?
Die wichtigsten Maßnahmen zur Zugriffskontrolle in einem IT-System sind die Implementierung von Passwörtern, die regelmäßig geändert werden müssen, die Vergabe von individuellen Zugriffsrechten basierend auf den jeweiligen Aufgaben und die Überwachung der Zugriffe durch Protokollierung und Auditierung. Zusätzlich sollten Multi-Faktor-Authentifizierung und regelmäßige Schulungen der Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken eingesetzt werden. **
-
Was sind die wichtigsten Methoden zur Zugriffskontrolle in der IT-Sicherheit?
Die wichtigsten Methoden zur Zugriffskontrolle in der IT-Sicherheit sind die Verwendung von Passwörtern, biometrischen Daten und Zwei-Faktor-Authentifizierung. Durch die Implementierung von Berechtigungen und Rollen können zudem Zugriffe auf bestimmte Daten oder Systeme eingeschränkt werden. Audit-Logs helfen dabei, Zugriffe zu überwachen und unautorisierte Zugriffsversuche zu erkennen. **
-
Was sind die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit?
Die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der neben dem Passwort noch ein weiterer Faktor wie ein SMS-Code benötigt wird. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten oder Systeme zugreifen können. **
-
"Was sind die wichtigsten Methoden zur Zugriffskontrolle in IT-Systemen?" "Warum ist eine effektive Zugriffskontrolle in Unternehmen so wichtig?"
Die wichtigsten Methoden zur Zugriffskontrolle sind Passwörter, biometrische Identifikation und Zugriffsrechteverwaltung. Eine effektive Zugriffskontrolle ist wichtig, um unbefugten Zugriff auf sensible Daten zu verhindern, die Integrität der Systeme zu schützen und die Einhaltung von Datenschutzbestimmungen sicherzustellen. Zusätzlich trägt eine gute Zugriffskontrolle dazu bei, interne Bedrohungen zu minimieren und die Sicherheit des Unternehmens insgesamt zu erhöhen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.